Detección de amenazas en Microsoft 365 y Cloud híbrida

Detecte cuando su Microsoft 365 está siendo atacado

Vectra Cloud Detection and Response (CDR) para M365 es la solución de defensa contra ataques basada en IA más avanzada del sector para identificar y detener amenazas y ataques en su entorno M365.

Detecte amenazas para su infraestructura de Microsoft 365

Encuentre atacantes en su entorno de Microsoft 365

Con 12 referencias en el marco «MITRE D3FEND » —más que cualquier otro proveedor—, solo Vectra AI ofrece soluciones de detección y respuesta ante Cloud s (CDR) lo suficientemente potentes como para revelar los primeros indicios de una intrusión en el entorno híbrido cloud .

#1
Los más citados en MITRE D3FEND
39
Patentes de detección de amenazas mediante inteligencia artificial
>90%
MITRE ATT&CK cobertura
Nuestros clientes

Integra y pon en funcionamiento un CDR de « Vectra AI » en un solo día

Antes de Vectra AI, desarrollar una sola detección en Blackstone llevaba hasta seis meses. Ahora, se hace en un día.

"A través de una simple integración, completada en un solo día, pudimos añadir más de 50 nuevas detecciones de amenazas contra nuestro entorno de Microsoft 365."
Kevin Kennedy
Vicepresidente Senior de Ciberseguridad, Blackstone
Diferenciadores CDR

Vectra AI CDR para M365 te ofrece:

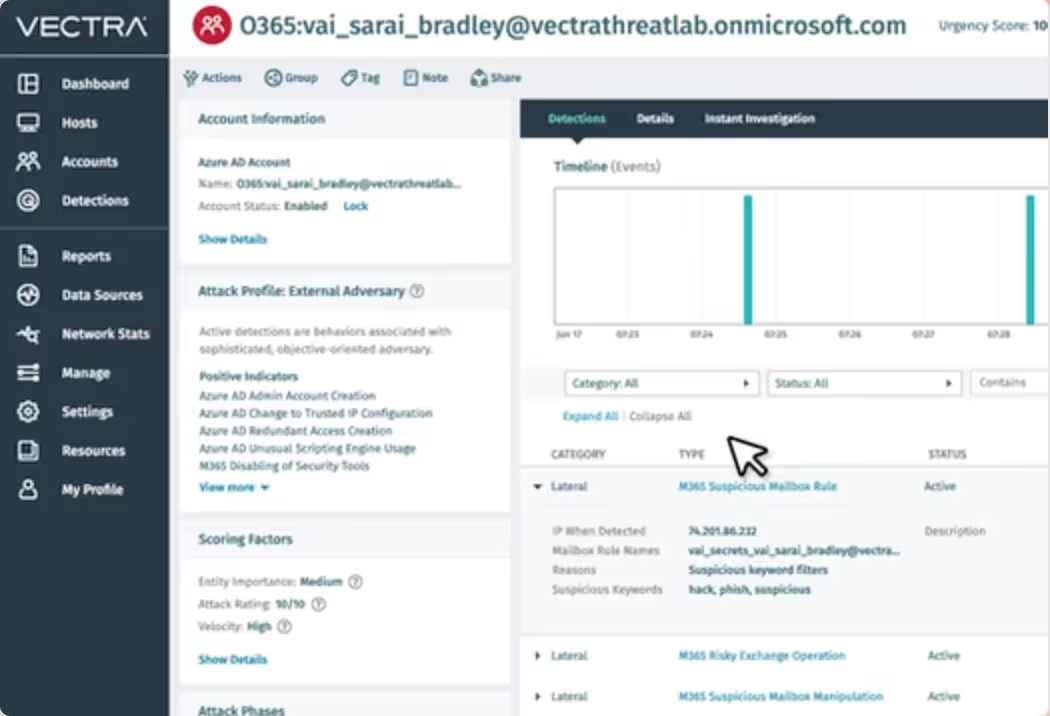
Vea cómo los atacantes manipulan el acceso, las herramientas, los servicios y las aplicaciones de M365, incluidos SharePoint, OneDrive, Teams, Exchange, Power Automate y eDiscovery, entre otros.
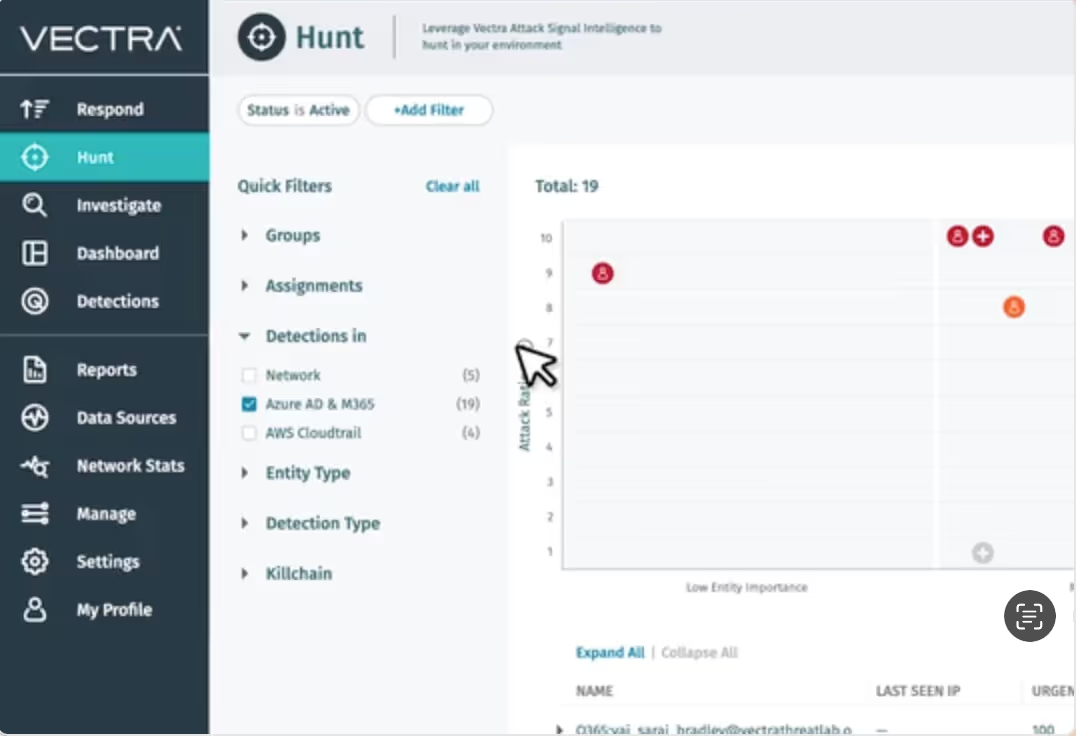
Exponga más del 90% de las técnicas relevantes de MITRE ATT&CK con Attack Signal Intelligence para concentrarse en los comportamientos de los atacantes posteriores a la infracción.
Explora nuestra IA
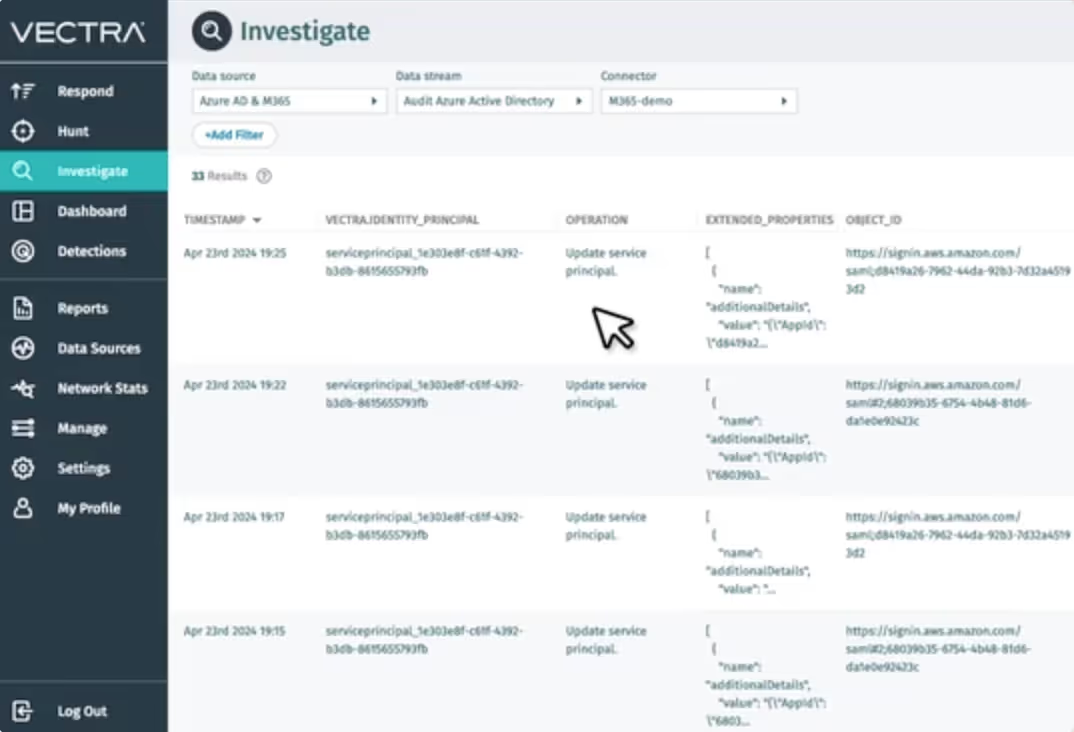
Utilice una plataforma central para consultar los registros de Azure AD, M365 y el plano de control de AWS y agilizar la detección de amenazas y la respuesta.
Forme equipo con refuerzos de analistas cualificados comprometidos con la defensa conjunta de su entorno M365.
Explora nuestra IA
Visibilidad total con contexto
Vea cómo los atacantes manipulan el acceso, las herramientas, los servicios y las aplicaciones de M365, incluidos SharePoint, OneDrive, Teams, Exchange, Power Automate y eDiscovery, entre otros.
Detección y priorización basadas en IA
Exponga más del 90% de las técnicas relevantes de MITRE ATT&CK con Attack Signal Intelligence para concentrarse en los comportamientos de los atacantes posteriores a la infracción.
Explora nuestra IA
Investigaciones integradas
Utilice una plataforma central para consultar los registros de Azure AD, M365 y el plano de control de AWS y agilizar la detección de amenazas y la respuesta.
Responsabilidad compartida de la cobertura 24x7x365
Forme equipo con refuerzos de analistas cualificados comprometidos con la defensa conjunta de su entorno M365.
Explore Vectra MDR
Capacidades CDR

Con el CDR de « Vectra AI » para M365, detecta y neutraliza los ataques en cuestión de minutos, independientemente de dónde se produzcan.

Detección basada en IA

Exponga la narración completa de un ataque y cubra más del 90% de las técnicas de MITRE ATT&CK .

Triaje basado en IA

Reduce el ruido de las alertas en más del 85 % gracias al aprendizaje automático que entiende tu entorno.

Priorización basada en IA

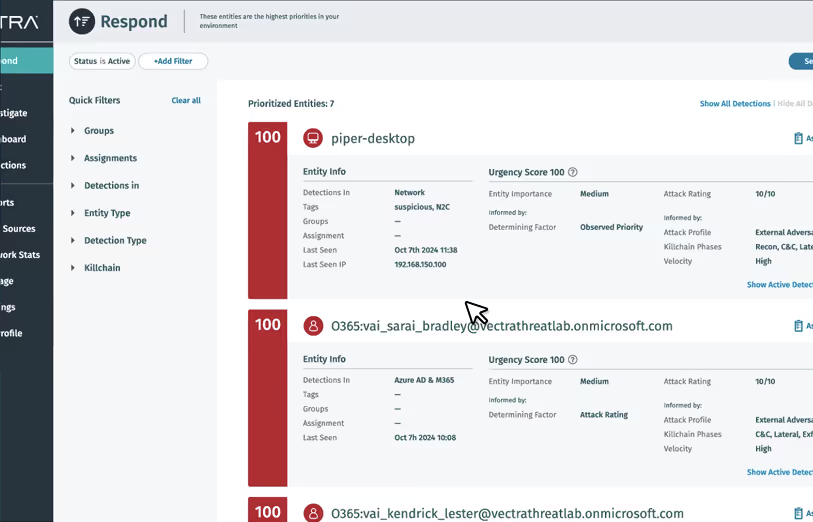
Aproveche la IA de seguridad para automatizar la priorización y escalar las amenazas más importantes para la empresa.

Investigaciones avanzadas

Agilice la investigación de los registros de Azure AD, M365 y AWS Control Plane para comprender los ataques a los que se enfrenta en cuestión de minutos.

Integración de ecosistemas

Integre la tecnología existente para la correlación y el contexto y para automatizar los flujos de trabajo de los analistas y los controles de respuesta.

Copilot para detección y respuesta M365

Evite que los atacantes abusen de Copilot para Microsoft 365

Proteja su superficie de ataque GenAI y evite que los atacantes accedan a aplicaciones y datos confidenciales.

Más información
Integraciones

Protege tu entorno de M365 con el CDR de Vectra AI

Empresas de todo el mundo confían en la solución Cloud Detection and Response de Vectra AI para proteger su entorno Microsoft.

  • Detener a los atacantes en Microsoft 365 y Azure AD
  • Utilice integraciones nativas para Microsoft Sentinel y Defender para Endpoint
  • Cumpla la normativa ingiriendo sólo los registros que se necesitan conocer
Visitas autoguiadas

Experimente la potencia de la plataforma Vectra AI

Navegue a su ritmo para ver lo que los analistas pueden conseguir en una plataforma impulsada por la señal de ataque más precisa del mundo.

Historias de clientes

Descubre por qué 4 de cada 5 empresas eligen el CDR de Vectra AI frente a la competencia

Encuentre amenazas que incluso las soluciones nativas de Microsoft pasan por alto
«El servicio CDR deVectra AI para Microsoft 365 es una auténtica bendición, teniendo en cuenta cómo los atacantes están comprometiendo y tomando el control de las cuentas. Nos centramos en las investigaciones y en la detección proactiva de amenazas, en lugar de dedicarnos a rastrear registros.»
John Shaffer
CIO, Greenhill
Seguir leyendo
Encontrar amenazas otras soluciones fallan
«Antes de implementar Vectra AI, teníamos una visibilidad limitada de los comportamientos maliciosos. Ahora tenemos mucha más confianza en nuestra capacidad para detectar y detener el uso indebido de credenciales, algo que se ha vuelto habitual en Microsoft 365».
Kevin Orritt
Responsable de seguridad de las TIC, GMMH
Seguir leyendo
Encontrar amenazas otras soluciones fallan
«Vectra AI realmente agiliza el proceso de resolución de problemas relacionados con las cuentas de nuestro entorno de Microsoft 365, pasando de un proceso de cinco pasos... a un procedimiento mucho más breve».
Eric Weakland
Director de Seguridad de la Información, American University
Seguir leyendo
Encontrar amenazas otras soluciones fallan
«Vectra AI para Microsoft 365 no tiene precio. Merece la pena investigar cada alerta crítica que aparece en el panel de control, y Vectra AI te indica exactamente cómo hacerlo. No hace falta ser un experto en ciberseguridad para utilizarlo».
Head of Seguridad
Empresa mundial de servicios financieros
Seguir leyendo
FAQS

Vectra AI CDR para M365: Preguntas frecuentes

¿Cuál es la diferencia entre el bombo publicitario y el valor real en la detección de amenazas cloud ?

¿Cómo evitar la fatiga por alerta manteniendo una fuerte cobertura?

¿Qué entornos y amenazas debe abarcar la "detección de amenazascloud ", incluido el uso indebido de híbridos y API?

¿En qué se diferencia la detección de amenazas cloud de SIEM, EDR o NDR?

¿Qué hace que la detección automatizada de amenazas cloud sea más escalable y eficiente?

¿Cómo puede ayudar la detección de amenazas cloud con necesidades de cumplimiento como HIPAA, FedRAMP o SOX?

¿Puede funcionar la detección de amenazas cloud para equipos pequeños con un ancho de banda limitado?