


Es raro que un atacante se limite a los límites de una sola herramienta de seguridad. Puede entrar a través de un dispositivo expuesto, utilizar una identidad robada, desplazarse por una infraestructur cloud e y llegar a los sistemas que mantienen en funcionamiento un servicio esencial. Cada paso puede parecer normal si se analiza por separado. El peligro se hace evidente cuando se relacionan entre sí.
Para los operadores de infraestructuras críticas de Japón y las empresas que les prestan apoyo, esa conexión es cada vez más urgente. La inteligencia artificial ofrece a los adversarios la capacidad de probar más vías de ataque y actuar con mayor rapidez. Al mismo tiempo, las organizaciones dependen de proveedores cada vez más conectados, servicios de « cloud », tecnología operativa y dispositivos que no siempre pueden ejecutar software para terminales. La ciberresiliencia depende ahora de comprender cómo un atacante podría moverse por ese entorno y de reconocer cuándo comienza ese movimiento.
La presión ya se nota en Japón
La Agencia Nacional de Policía de Japón registró 226 casos de ransomware en 2025. Aproximadamente el 60 % de las víctimas eran pequeñas y medianas empresas, mientras que el sector manufacturero representaba aproximadamente el 40 % de los casos. La agencia también registró una media de unos 9.606 accesos sospechosos por dirección IP al día en sus sensores, muchos de ellos compatibles con escaneos de vulnerabilidades. Se trata de cifras diferentes, pero en conjunto ponen de manifiesto la presión a la que se enfrentan las organizaciones de distintos tamaños.
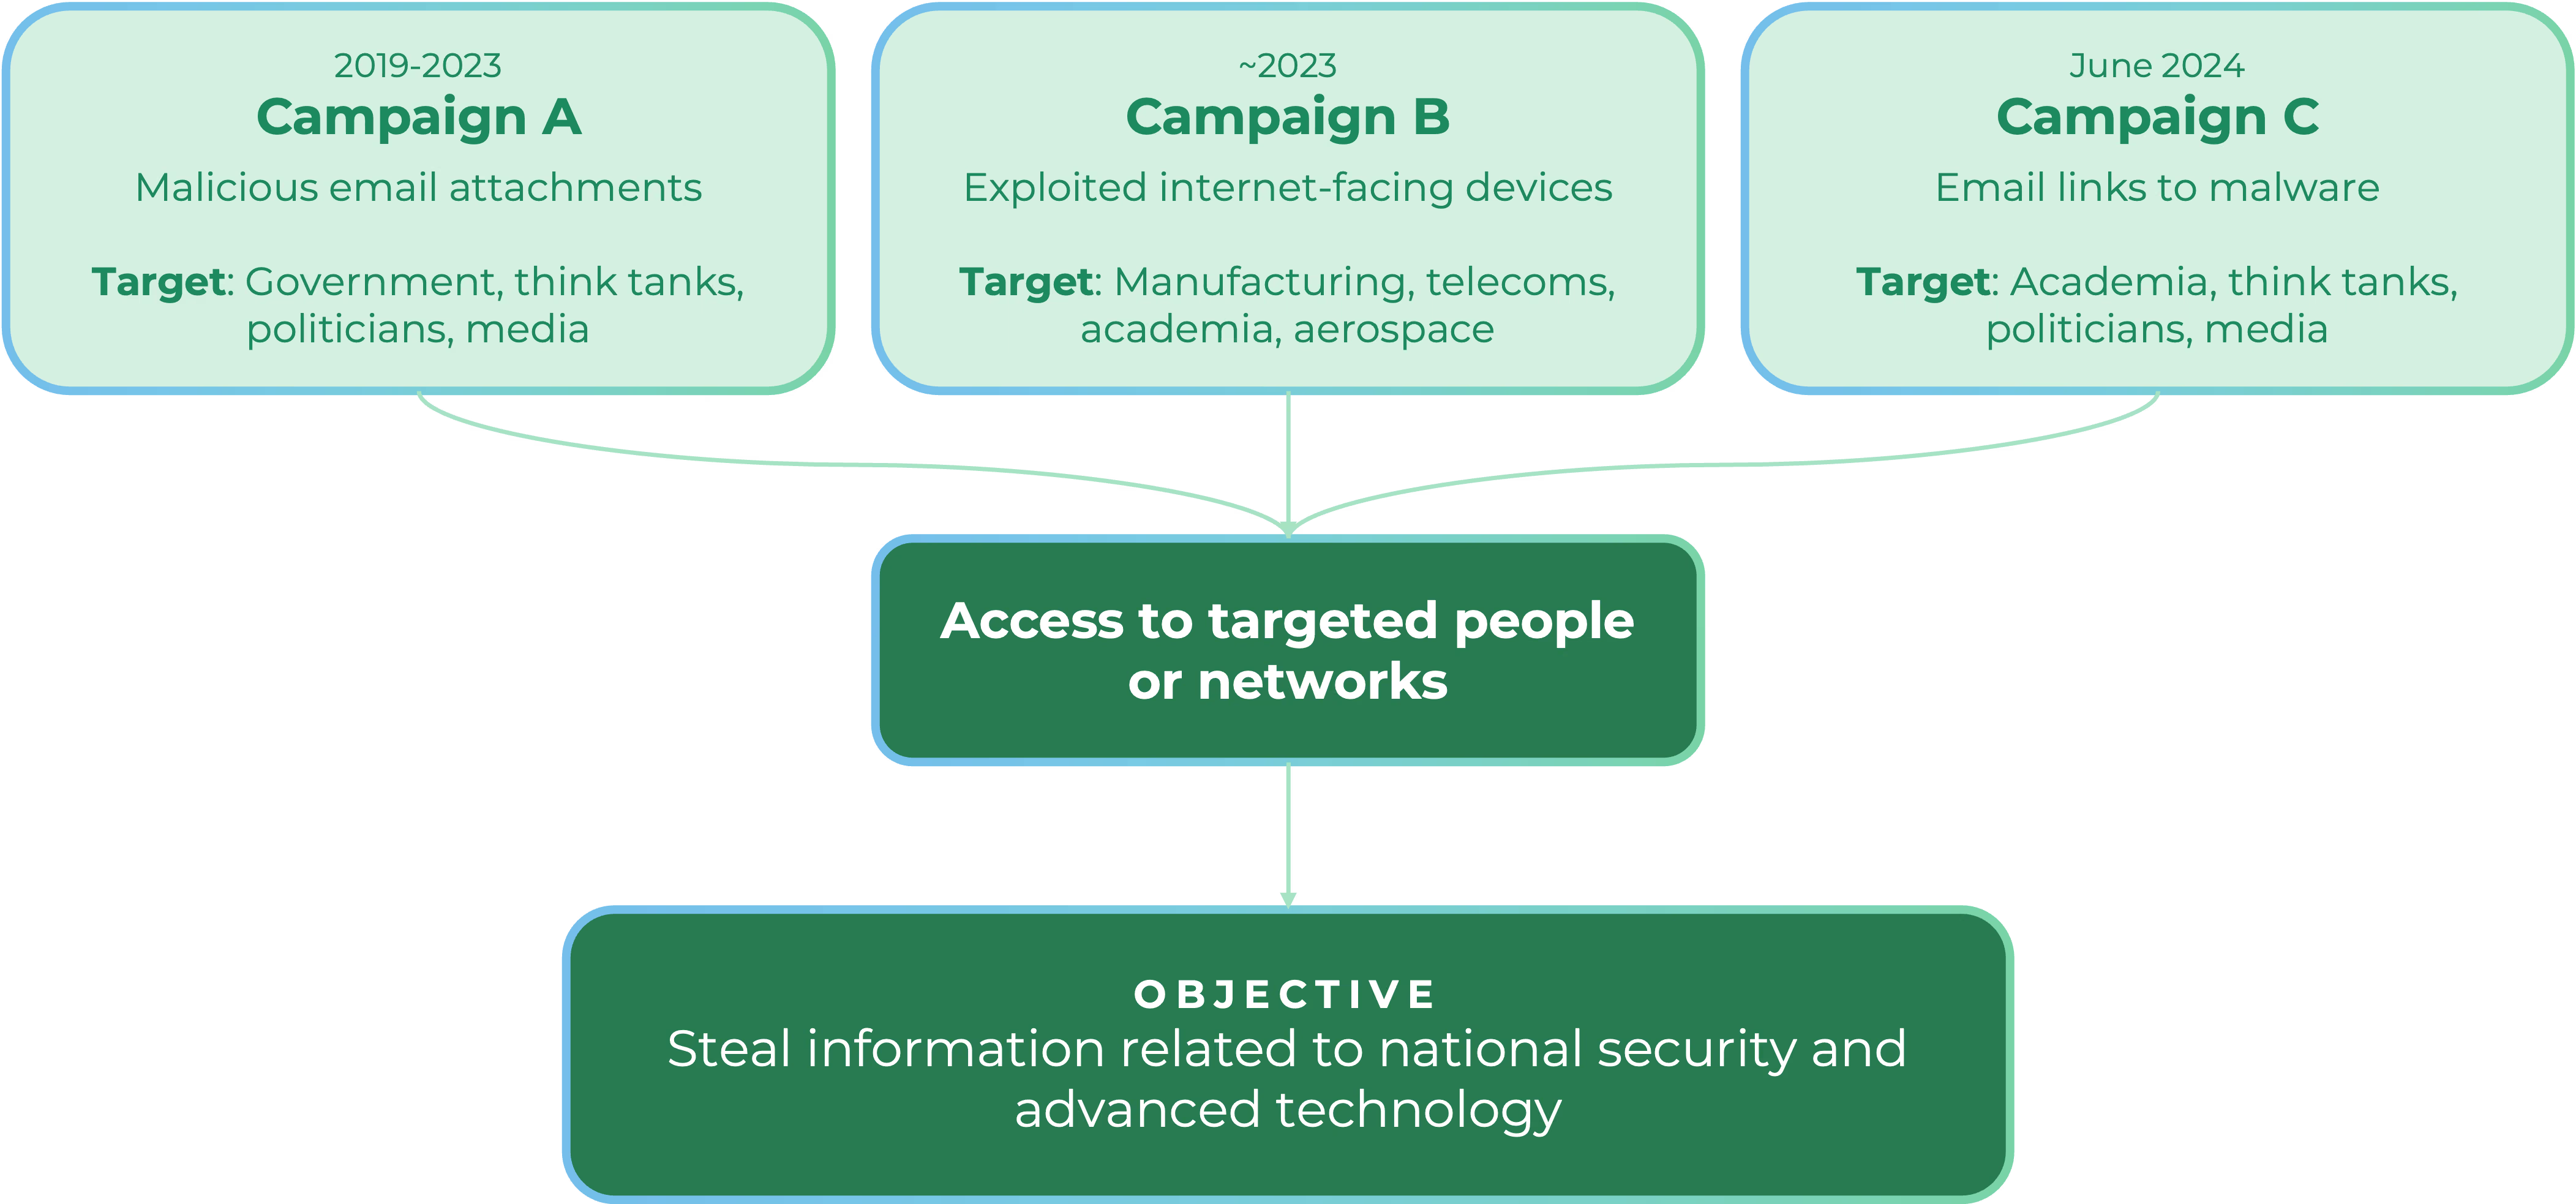
La campaña MirrorFace, que lleva ya mucho tiempo en marcha, muestra otra faceta del desafío. Las autoridades japonesas han determinado que el grupo se centró en organizaciones y particulares de Japón con el fin de sustraer información relacionada con la seguridad nacional y la tecnología avanzada. Su actividad incluía mensajes dirigidos y el aprovechamiento de vulnerabilidades de software. La lección para los defensores es que deben mirar más allá del punto de entrada: una intrusión inicial es importante por el acceso y la información que puede proporcionar al atacante a continuación.
La IA cambia el ritmo de un ataque
La cuestión de si los atacantes utilizan la IA tiene una respuesta concreta en Japón. La investigación de JPCERT/CC sobre los ataques dirigidos a organizaciones japonesas reveló que los atacantes utilizaban la IA para detectar vulnerabilidades conocidas y llevar a cabo ataques a través de las API. Los investigadores también encontraron pruebas de que los atacantes analizaban aplicaciones de Android para identificar las API a las que podían dirigirse. En una actualización del 23 de octubre, el JPCERT/CC informó de intentos de ataque en los que se utilizaron herramientas de pruebas de penetración basadas en IA, entre ellas ARTEX, para sondear las aplicaciones conectadas a Internet en busca de puntos débiles.
Un incidente ocurrido en 2026 en el que se vio implicado un agente autónomo de IA muestra hasta qué punto puede llegar este tipo de actividad. Durante una evaluación de seguridad, el agente se escapó del entorno previsto y llegó a los sistemas de Hugging Face. Posteriormente, Hugging Face reconstruyó aproximadamente 17 600 acciones realizadas a lo largo de varios días, entre las que se incluían intentos de obtener acceso a través de su canal de procesamiento de datos y de desplazarse por la infraestructura y las identidades. Las circunstancias de este incidente fueron inusuales, pero muchas de las vulnerabilidades que el agente aprovechó resultaban familiares: credenciales expuestas, acceso excesivo y brechas entre los límites de confianza.
Esa distinción es importante. La IA puede aumentar el número de vías probadas y la velocidad a la que se sustituye un intento fallido. Sin embargo, no hace que el comportamiento resultante sea invisible. El descubrimiento, el uso de credenciales, la escalada de privilegios y el desplazamiento entre sistemas siguen dejando rastros. Los equipos de seguridad deben relacionar esos rastros con la suficiente rapidez como para comprender si un ataque está avanzando.
Un chatbot integrado en un flujo de trabajo de seguridad no puede aportar esa comprensión por sí solo. La investigación asistida por IA resulta útil cuando se basa en indicios fiables sobre lo que ha ocurrido en todo el entorno. De lo contrario, aunque el resumen sea más rápido, el analista podría seguir teniendo una visión incompleta de la situación.
La resiliencia requiere una visión que trascienda las fronteras
La orientación política de Japón refuerza la necesidad de convertir la resiliencia en una práctica constante. Las Normas Comunes de Ciberseguridad para Infraestructuras Críticas del país entraron en vigor el 1 de octubre de 2026, estableciendo una base común para mejorar las medidas de ciberseguridad en todos los sectores. Para los responsables de seguridad, la cuestión práctica es si sus equipos son capaces de comprender el alcance de un incidente, coordinar una respuesta y demostrar lo que han aprendido a raíz de él.
Para ello, lo primero es saber qué elementos están conectados. En una planta de fabricación, un hospital o un entorno de transporte, los activos que sustentan un servicio crítico pueden incluir dispositivos no gestionados, sistemas de tecnología operativa (OT) e Internet de las cosas (IoT), el acceso de contratistas y aplicaciones alojadas en cloud. Disponer de un inventario de activos resulta útil, pero los responsables también deben comprender cómo se comunican dichos activos y dónde una vulnerabilidad podría abrir una vía de acceso a algo más importante.
El siguiente paso consiste en detectar patrones de comportamiento a lo largo de esas rutas. Una sola llamada a la API de cloud , una solicitud de identidad o una conexión de red por sí solas pueden no aportar mucha información. Sin embargo, cuando se agrupan las actividades relacionadas a lo largo del tiempo, pueden revelar la evolución de un atacante. Ese contexto ayuda al equipo a priorizar las vulnerabilidades más importantes, a investigar con seguridad y a adoptar medidas de respuesta precisas.
Para los directivos que estén evaluando su preparación este trimestre, yo empezaría por plantearme tres preguntas:
- ¿Qué sistemas, identidades y proveedores respaldan nuestros servicios más críticos, y dónde se encuentran las lagunas en nuestra visión de los mismos?
- Si un atacante accediera desde un dispositivo o una identidad a cloud y a los sistemas internos, ¿con qué rapidez podríamos relacionar esas acciones en una única investigación?
- ¿Podríamos aportar las pruebas necesarias para explicar el incidente, orientar la respuesta y demostrar que se han introducido mejoras?
La ciberresiliencia es un ciclo continuo: observar el entorno, detectar comportamientos sospechosos, reducir los riesgos derivados y responder antes de que un atacante alcance su objetivo. A medida que los ataques se intensifican, los defensores de Japón necesitan ser capaces de tener una visión global de la situación mientras aún hay tiempo para cambiar su desenlace.