Las amenazas son sigilosas y pueden permanecer ocultas durante largos periodos de tiempo mientras exfiltran datos dentro de los canales de tráfico permitidos. Con amenazas cada vez más sofisticadas, los equipos de seguridad necesitan una supervisión precisa y continua de la actividad de las amenazas en todos los entornos.
El éxito o el fracaso de un equipo de seguridad a menudo se reduce al tiempo de respuesta. Una vez identificadas, las amenazas deben contenerse inmediatamente y la actividad maliciosa debe bloquearse.
Incluso después de la detección, la respuesta puede requerir horas o días de investigación por parte de analistas de seguridad altamente capacitados para detener el daño y volver a las operaciones normales.
La integración entre la plataforma automatizada de detección y respuesta de redes « Vectra AI » y los cortafuegos de nueva generación de Check Point permite al personal de seguridad descubrir rápidamente comportamientos ocultos de los atacantes, identificar con precisión los hosts específicos implicados en un ciberataque y contener las amenazas antes de que se produzcan pérdidas de datos.
La respuesta oportuna a las amenazas comienza con Check Point SandBlast Zero-day Protection. Check Point SandBlast Zero-Day Protection es una tecnología de sandboxing cloud en la que los archivos se ponen rápidamente en cuarentena y se inspeccionan, ejecutándose en un sandbox virtual para descubrir comportamientos maliciosos antes de que entren en la red. SandBlast detecta malware en la fase de explotación, incluso antes de que los atacantes puedan aplicar técnicas de evasión para intentar eludir el sandbox.
Las principales ventajas de la integración son:
Capacitar a los analistas para detener los ataques
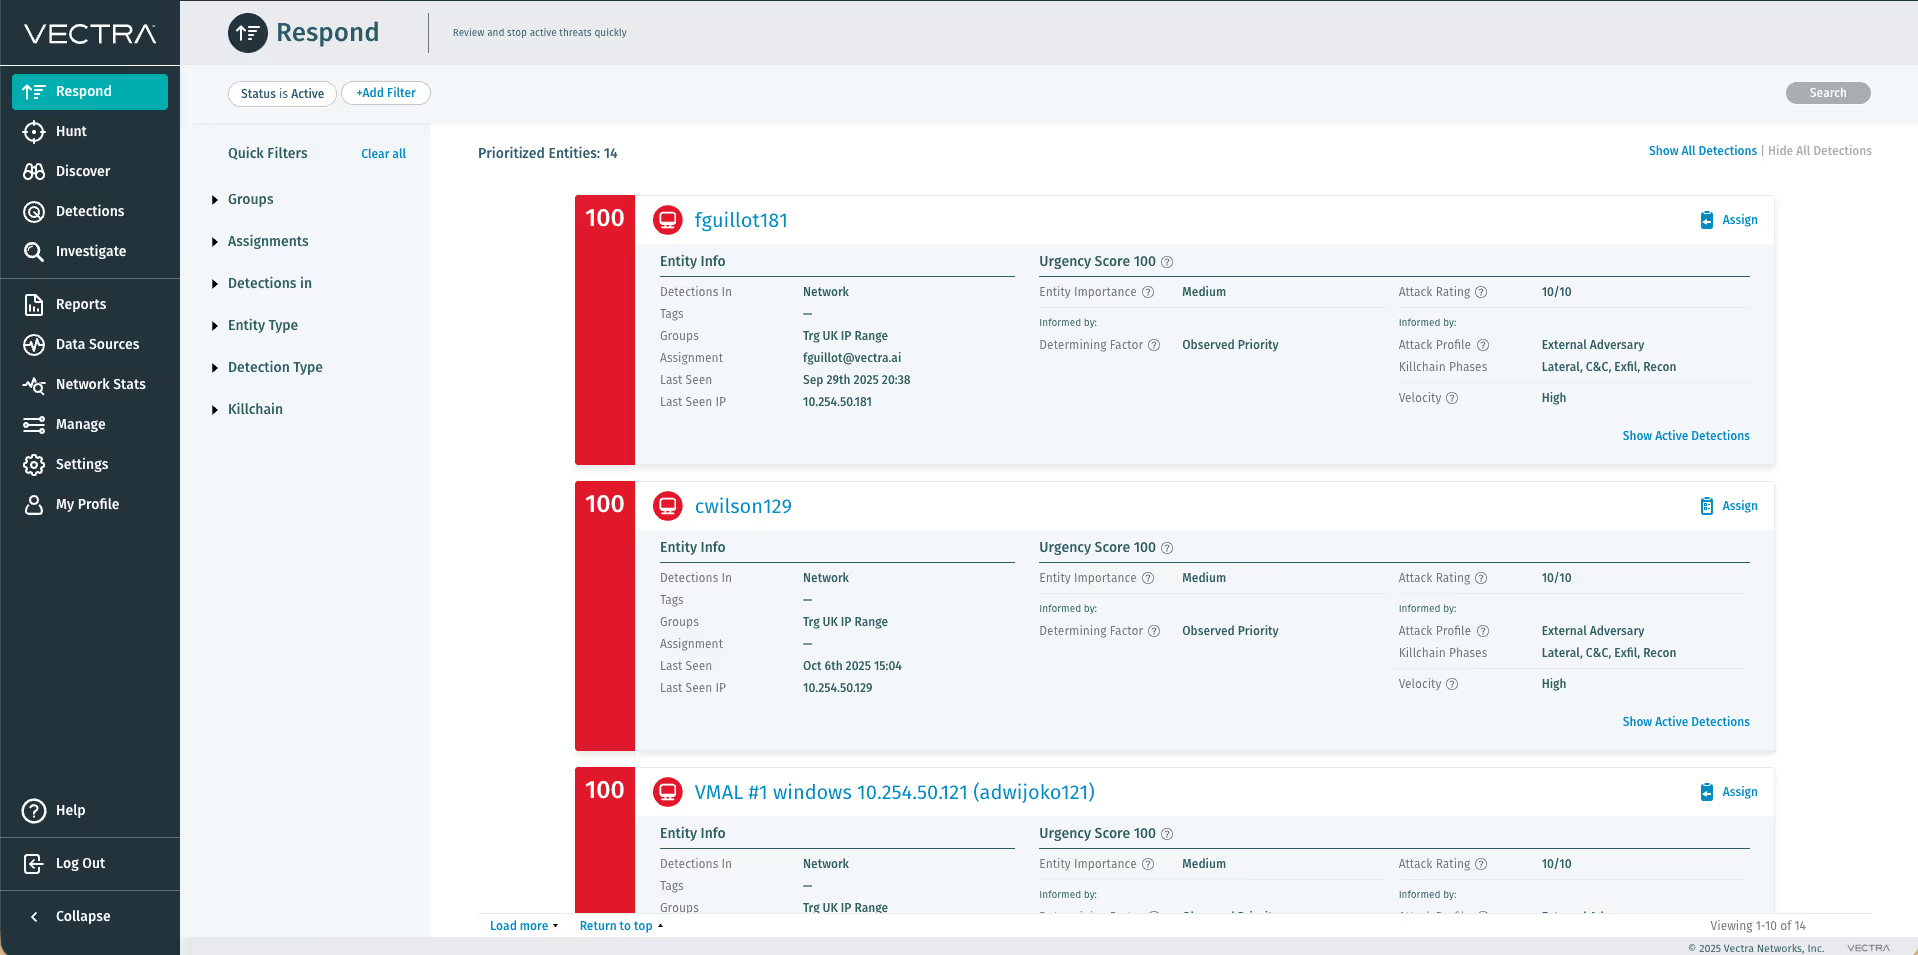
Encontrar y retener personal de seguridad cualificado supone un reto para la mayoría de las organizaciones. Incluso en el mejor de los casos, la mayoría de las redes generan más alertas de seguridad de las que el personal tiene tiempo de analizar. La potente combinación de la detección y respuesta ante amenazas de « Vectra AI » con la estrategia de «prevención ante todo» del cortafuegos de próxima generación de Check Point permite aprovechar al máximo el tiempo y el talento. Los equipos de seguridad pueden identificar rápidamente los hosts implicados en un ciberataque activo, verificar la amenaza mediante análisis forense bajo demanda y activar una contención dinámica de los dispositivos afectados, todo ello desde la intuitiva interfaz de usuario de « Vectra AI ». La automatización permite al personal detectar y resolver problemas rápidamente, lo que ahorra tiempo y dinero.
Automatizar la contención en función del riesgo y la certidumbre
Muchas soluciones de análisis de comportamiento se limitan a señalar anomalías, lo que luego requiere un análisis exhaustivo y un seguimiento para determinar la respuesta adecuada. Esto genera un cuello de botella debido al análisis manual y a que el personal de seguridad sufre «fatiga de alertas». En última instancia, las respuestas tardías y las alertas pasadas por alto pueden dar lugar a que los atacantes consigan sustraer datos de la empresa. Además de automatizar la búsqueda de amenazas, la plataforma « Vectra AI » puntúa automáticamente cada detección y cada host afectado en función del riesgo para la red y la certeza del ataque. Estas puntuaciones conservan el contexto a lo largo del tiempo y correlacionan la progresión de un ataque, lo que permite al personal dar prioridad a los problemas más urgentes. El personal de seguridad puede utilizar las puntuaciones de nivel de amenaza y de certeza de « Vectra AI » para aplicar reglas de bloqueo dinámicas que se ajusten al perfil de riesgo de la organización.
Las principales ventajas son:
- Prevenga las amenazas zero-day desplegando una seguridad que detecte y prevenga las amenazas en primer lugar.
- Automatice la respuesta a las amenazas combinando la detección de amenazas basada en el comportamiento con la aplicación de las normas en tiempo real.
- Permita a los analistas de seguridad responder a las amenazas mediante simples etiquetas de eventos
- Tomar medidas de bloqueo específicas, como el bloqueo basado en el tipo de amenaza, el riesgo y la certeza.
Detección inteligente de amenazas
Las empresas pueden reforzar la seguridad «prevent-first» de Check Point con « Vectra AI ». La plataforma « Vectra AI » agiliza la detección e investigación de amenazas por parte de los clientes mediante el uso de inteligencia artificial sofisticada para recopilar, almacenar y enriquecer los metadatos de red con contexto relevante, con el fin de detectar, localizar e investigar amenazas conocidas y desconocidas en tiempo real. « Vectra AI » se integra a la perfección con los cortafuegos de próxima generación de Check Point, bloqueando dinámicamente el tráfico malicioso. El bloqueo puede automatizarse por completo en función del tipo de amenaza, así como de las puntuaciones de amenaza y certeza de hosts específicos, como los sujetos a la normativa de la Industria de Tarjetas de Pago (PCI). Con los cortafuegos de próxima generación de Check Point, basados en el principio de «prevención ante todo» y complementados con la detección y respuesta automatizadas de amenazas de « Vectra AI », los equipos de seguridad pueden condensar semanas de trabajo en segundos y tomar medidas antes de que se produzcan daños.