


Un «password spray» es un tipo de ataque muy conocido: se prueban varias contraseñas habituales en numerosas cuentas con la esperanza de que alguna funcione. En octubre de 2026, Wiz Research observó uno en el que el intervalo medio entre intentos era exactamente de un segundo. Las sesiones duraban entre 24 y 30 horas, y las direcciones bloqueadas se sustituían en cuestión de minutos. Ninguna persona teclea así. El patrón proviene de un agente de IA y apunta a una herramienta llamada ARTEX.
Qué es ARTEX y quién lo utiliza
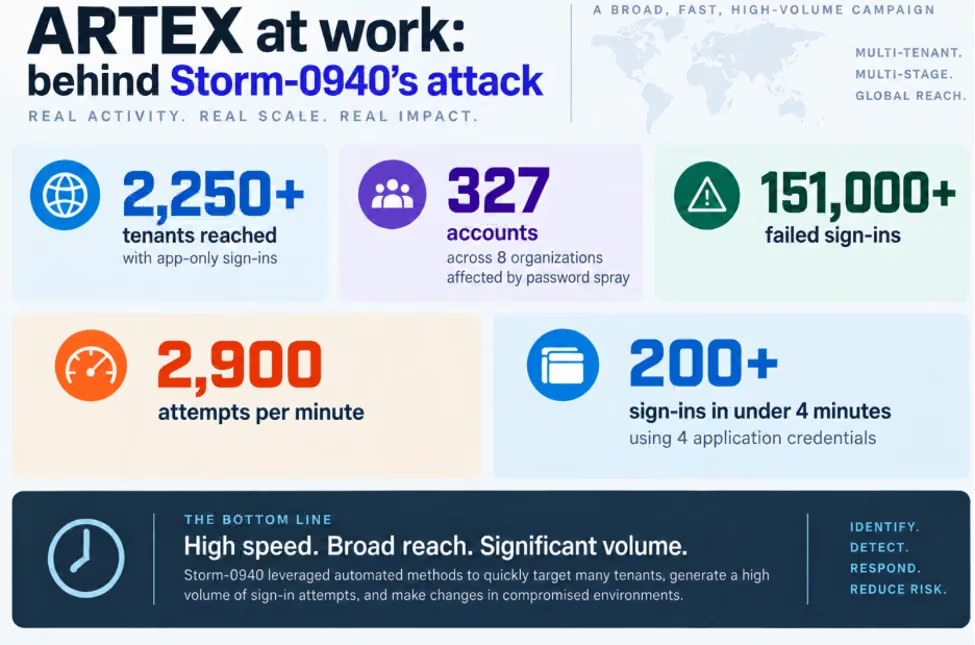
ARTEX es un marco de código abierto que realiza pruebas de penetración de forma autónoma. Un operador designa un objetivo y una meta, y los agentes planifican y llevan a cabo los pasos necesarios. Desde finales de agosto, el Grupo de Inteligencia sobre Amenazas de Google y Mandiant han observado su uso en casos de respuesta a incidentes, tanto por parte de grupos de extorsión como de presuntos operadores de espionaje. Microsoft realiza un seguimiento de una de esas campañas bajo el nombre de Storm-0940. El desarrollador dejó de ofrecer el código de forma abierta en octubre, pero para entonces ya se había copiado más de 12 000 veces.
Las técnicas son antiguas, y el tiempo que las separaba ya ha pasado
Nada de lo que hizo el agente es nuevo: el «password spraying», el uso indebido de las páginas de restablecimiento de contraseñas, el robo de claves de « cloud » y el paso de un sistema a otro. Google lo explica así: «Las herramientas ofensivas basadas en modelos de lenguaje grande (LLM) no cambian de forma fundamental las técnicas que utilizan los atacantes. Lo que hacen es reducir el tiempo necesario para combinarlas».
La diferencia está en el tiempo. Google informa de que, por lo general, un atacante pasaba de la primera cuenta comprometida a obtener un acceso profundo en unas cuatro horas, y en una ocasión lo logró en 15 minutos. Los pasos individuales se realizaban en ráfagas de segundos: 27 eventos en 23 segundos mientras el agente probaba lo que podía hacer con una clave robada de cloud .
Tres huecos, superados en cuestión de segundos
Aquí es donde las tres brechas de detección que describo en mi informe técnico se manifiestan en incidentes reales. En varios casos, los operadores facilitaron credenciales de ARTEX que ya habían sustraído. A continuación, el agente inició sesión con ellas, por lo que la autenticación se completó con éxito, y el registro de quién hizo qué muestra inicios de sesión normales (brecha 2). Además, reutilizó funciones que ya existían, como el propio sistema de notificaciones de una aplicación empresarial para enviar correos electrónicos a más de 1.300 empleados, por lo que nada parece sospechoso (laguna 1). Y pasó de los directorios al almacenamiento de cloud y a los servicios de identidad, que suelen supervisar equipos y herramientas distintos, por lo que el movimiento no es visible (laguna 3).
Un operador humano que traspasa esos límites deja un rastro de pruebas lento y disperso. Un agente deja el mismo rastro comprimido en cuestión de minutos, en un intervalo en el que es posible que tres tickets distintos nunca lleguen a relacionarse entre sí.
El ritmo es la clave, pero detectarlo no impide alcanzar el objetivo
La velocidad es también la señal más fácil de interpretar. Un ritmo de un segundo, una prueba de permiso cada segundo aproximadamente y una ráfaga de 27 eventos en 23 segundos llaman la atención cuando se analizan conjuntamente la sincronización y la secuencia, en lugar de un evento cada vez.
Pero Google plantea una cuestión más compleja: la detección y la respuesta son tareas distintas, y «el mero hecho de detectar el ataque a tiempo no contribuye en gran medida a impedir que se alcance el objetivo». Si un agente puede obtener acceso profundo en 15 minutos, una alerta que se convierte en un ticket para la mañana siguiente llega cuando el objetivo ya se ha cumplido. La velocidad de la respuesta debe igualar la del atacante.
La versión con ruido es la versión inicial.
Google describe el uso actual como una fase inicial: herramientas de código abierto utilizadas sin cuidado, que generan campañas amplias y ruidosas, pero que, aun así, tienen éxito. Su propia estimación es que, en un plazo de tres a seis meses, se producirán ataques más discretos y totalmente autónomos. Se trata de una previsión, no de una observación. Si se cumple, las pistas mencionadas anteriormente son la versión más sencilla, y ahora mismo existe la oportunidad de desarrollar una detección basada en el tiempo y una respuesta más rápida.
Dónde Vectra AI
En Vectra AI, este es el problema en torno al cual se articula nuestro trabajo de detección: un inicio de sesión que el registro de auditoría registra como correcto, seguido de un comportamiento que no se corresponde con la identidad que ha iniciado sesión. Las directrices defensivas de Google concluyen en el mismo punto: que la detección de cambios de comportamiento depende de considerar la identidad, cloud, y la actividad de red como una única secuencia. Un agente que actúe a este ritmo atravesará los tres elementos antes de que las herramientas independientes terminen de generar alertas.
El informe técnico«Mind Your Gaps in the Age of AI-Powered Attacks» analiza en profundidad las tres brechas de detección de principio a fin. Sus apartados sobre la Brecha 1 (no se aprecia nada anormal), la Brecha 2 (la autenticación se realiza con éxito) y la Brecha 3 (el movimiento no es visible) abordan el patrón descrito aquí.