



El 14 de octubre, la Unidad 42 publicó una investigación detallada sobre PEERSTITCH, un nuevo tipo de implante utilizado contra un proveedor de servicios gestionados de telecomunicaciones (un MSP, es decir, una empresa que gestiona la infraestructura de red en nombre de sus clientes). La intrusión comenzó con un único dispositivo de gestión. A partir de ahí, los atacantes extrajeron contraseñas, claves de cifrado y archivos de configuración completos de más de 500 cortafuegos pertenecientes tanto al proveedor como a sus clientes.
Cada paso se llevó a cabo mediante un proceso legítimo, una credencial válida o un protocolo de gestión fiable. Nada de lo que hicieron pareció sospechoso en ningún momento.
Un solo dispositivo, 500 cortafuegos
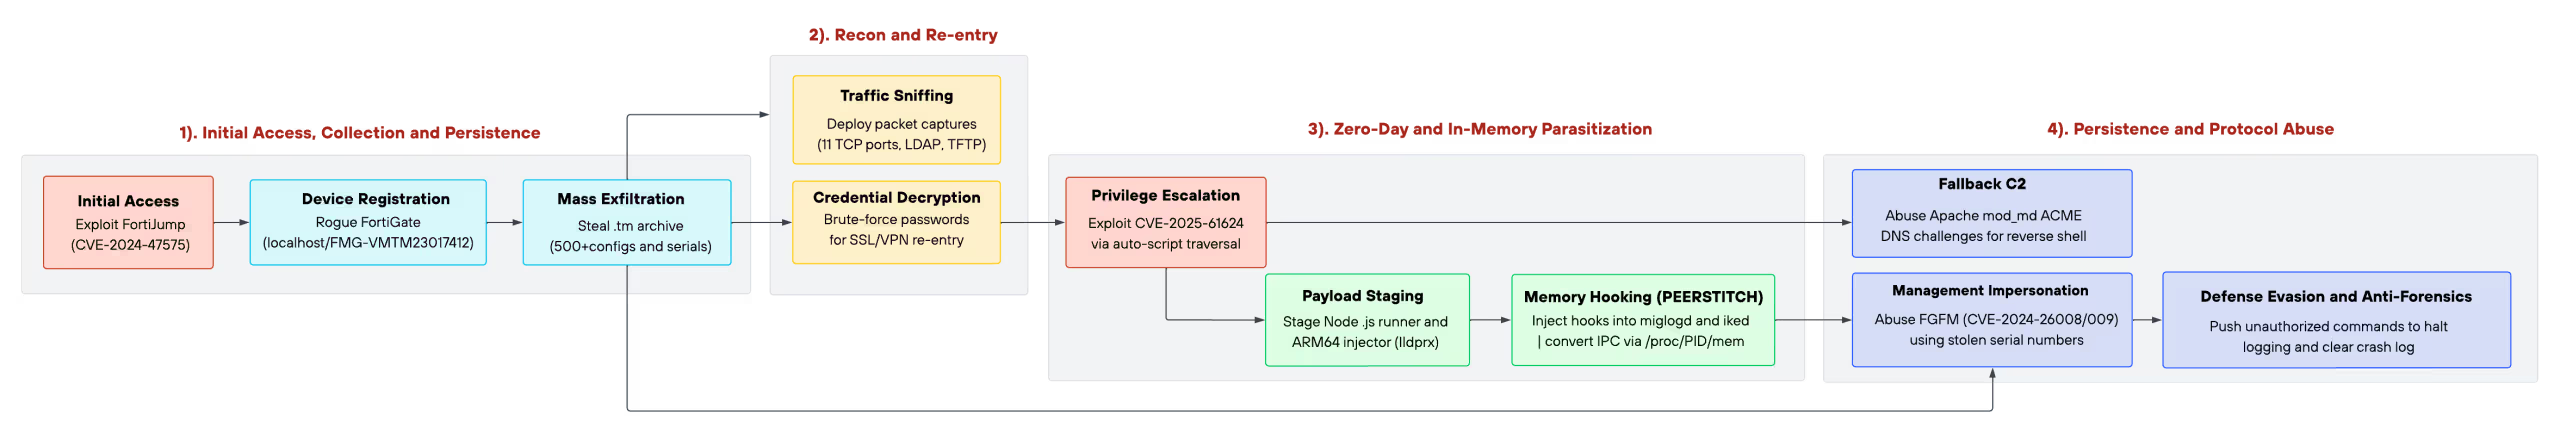
El sistema objetivo ejecutaba FortiManager de Fortinet, la consola central que envía la configuración a todos los cortafuegos que se encuentran bajo su control. Los atacantes aprovecharon una vulnerabilidad (CVE-2024-47575, conocida como FortiJump) que les permitió registrar un dispositivo falso en dicha consola con una única solicitud sin autenticar. Desde allí, generaron y descargaron un archivo que contenía la configuración completa de todos los cortafuegos gestionados: contraseñas almacenadas en un formato recuperable, claves de cifrado privadas, mapas de red y un inventario que vinculaba cada dispositivo con su dirección pública.
La Unidad 42 confirmó que podían descifrar las contraseñas de esos archivos de configuración. Con las credenciales reales en su poder, los atacantes iniciaron sesión a través de la propia VPN de los cortafuegos. El registro de auditoría recogió los inicios de sesión correctos.
Un fallo de «gravedad media» que permitía obtener acceso de root
Un administrador de cortafuegos, incluso el que tenga más privilegios, opera dentro de una línea de comandos restringida. El sistema operativo real se encuentra en un nivel inferior y funciona con pleno control. Los atacantes aprovecharon esa brecha mediante una segunda vulnerabilidad (CVE-2025-61624), un fallo de traversal de ruta en el sistema de scripts automáticos del cortafuegos que les permitió colocar y ejecutar un archivo en cualquier lugar del sistema.
Esta vulnerabilidad no se considera crítica. Para aprovecharla es necesaria una sesión autenticada. Por sí sola, parece un parche de prioridad media. En esta intrusión, fue el paso que permitió convertir las credenciales robadas en un control total sobre los cortafuegos que protegían cientos de redes. Esto es importante para cualquiera que priorice los parches basándose únicamente en su nivel de gravedad.
Un implante que se oculta dentro del propio cortafuegos
Lo que los atacantes instalaron a continuación es lo que distingue a esta intrusión.
PEERSTITCH se ejecuta una sola vez, se inyecta en dos programas que el cortafuegos ya tiene en ejecución (su servicio de registro y su servicio VPN) y, a continuación, se elimina del disco. Descripción de Unit 42:«PEERSTITCH no deja ningún archivo binario persistente en el disco, no abre puertos de escucha ni inicia conexiones de red salientes. En su lugar , se comunica a través del tráfico generado por procesos legítimos en el host infectado, lo que hace que el e malware e sea resistente a la detección convencional en terminales y redes».
En pocas palabras: no hay ningún archivo sospechoso que detectar, ningún programa inesperado en ejecución ni ninguna nueva conexión de red que identificar. El implante se encuentra dentro de los procesos que se supone que está ejecutando el cortafuegos. Se comunica escribiendo directamente en la memoria de esos procesos, no a través de la red. Cuando el servicio de VPN gestiona una sesión y detecta una señal que el implante ha dejado en la memoria, este elude discretamente los controles de seguridad habituales del cortafuegos.
Los atacantes también aprovecharon el sistema integrado de renovación de certificados del cortafuegos para convertirlo en un canal de comandos. Cada vez que el cortafuegos intentaba renovar un certificado, se conectaba a un servidor controlado por los atacantes y ejecutaba sus instrucciones. Un ciclo de mantenimiento rutinario se convirtió en una puerta trasera persistente.
Recogieron todo lo que habían ensuciado
Antes de ejecutar sus herramientas, los atacantes desactivaron el servicio de registro para impedir que este registrara su actividad. Posteriormente, borraron los registros de errores, eliminaron las cuentas que habían creado, sobrescribieron los cambios de configuración con texto de relleno inofensivo y eliminaron el archivo binario del implante del disco. Unit 42 también observó interrupciones intermitentes en la conexión de gestión durante los periodos de actividad maliciosa, lo que probablemente constituyó un intento deliberado de suprimir las alertas en tiempo real.
Brecha 1: no parece haber ningún problema
Esta intrusión encaja perfectamente en lo que denomino «Brecha 1» en el informe técnico «Mind Your Gaps in the Age of AI-Powered Attacks» (Cuidado con las brechas en la era de los ataques impulsados por la IA): el escenario en el que las herramientas legítimas y las sesiones válidas sirven de vehículo para el ataque, y no existe ninguna firma de « malware » que permita detectarlo.
Todos los componentes eran procesos de confianza o credenciales válidas. El acceso inicial utilizó un protocolo de gestión que la consola expone por diseño. Las sesiones VPN utilizaban contraseñas y certificados reales, recuperados de los propios archivos de la consola. El implante se ejecutaba dentro de los propios servicios del cortafuegos. El canal de comandos se ejecutaba a través de un módulo de certificados integrado, activado por un ciclo de renovación estándar.
Un cortafuegos en el que se ha instalado PEERSTITCH parece, según cualquier comprobación convencional, un cortafuegos que cumple con su función. No hay procesos inesperados. No hay puertos inesperados. No hay conexiones inesperadas. La única diferencia radica en el comportamiento del tráfico que pasa a través de él.
La dimensión MSP
Aquí hay una segunda brecha, a la que suelo llamar «Brecha 3»: el movimiento que traspasa los límites organizativos y no es visible desde ningún punto de vista concreto. El objetivo era un MSP. Su consola de gestión contenía las claves de acceso a los cortafuegos de sus clientes. Al comprometer la consola de una organización, los atacantes obtuvieron una vía de acceso con credenciales a redes que pertenecían a otras organizaciones totalmente distintas.
Unit 42 señaló que no examinó las redes de los clientes, por lo que la vulnerabilidad descrita se refiere al robo de credenciales y claves, y no a una intrusión confirmada en los sistemas posteriores. Sin embargo, esas claves no caducan cuando se aplica el parche a la consola de gestión. Tal y como indica el informe:«El material criptográfico de confianza que rige la relación de la plataforma con cada dispositivo gestionado queda en manos del atacante y sigue siendo válido hasta que se renueve».
Al aplicar el parche a la consola se cierra la puerta que se había abierto. No revoca las claves que se han filtrado.
La detección debe basarse en el comportamiento, no en la firma.
La detección no falla. Es incompleta. Las herramientas basadas en archivos no detectarán PEERSTITCH, ya que no existe ningún archivo. Los monitores de red que buscan conexiones inesperadas no detectarán su canal de comunicación, ya que este se establece dentro de la propia memoria del host. Los monitores de sesión no señalarán los inicios de sesión en la VPN, ya que las credenciales eran válidas.
Lo que permitiría detectar esto es la detección basada en el comportamiento: observar que los patrones de tráfico de un cortafuegos han cambiado de una forma que no se explica por su configuración, o que las sesiones que pasan por él se gestionan de forma diferente a como deberían. Para ello es necesario vigilar lo que hace la red, no solo lo que informan los terminales. El informe de Unit 42 incluye indicadores de compromiso y una regla de detección para los equipos preparados para la caza de amenazas. El FBI y el Servicio Secreto también publicaron un aviso conjunto el 6 de octubre sobre la explotación en curso de los dispositivos FortiGate.
Vectra AIEl enfoque de la empresa en materia de detección y respuesta en redes se basa precisamente en este tipo de laguna: identificar los comportamientos de los atacantes en el tráfico de red cuando los terminales, las credenciales y las herramientas de gestión indican que todo va bien. El capítulo 2 del informe técnico «Mind Your Gaps in the Age of AI-Powered Attacks» analiza en detalle la «laguna 1».