




El Banco Central Europeo (BCE) ha fijado una fecha, y los responsables de seguridad de otros sectores distintos al bancario deberían prestar atención.
En julio, el BCE publicó«Abordar las amenazas a la ciberseguridad impulsadas por la IA»,su primera carta dirigida a los bancos en más de cuatro años. El mensaje refleja la gravedad del cambio: la IA está acelerando el descubrimiento y la explotación de vulnerabilidades, lo que aumenta la velocidad y la escala a las que pueden materializarse los riesgos cibernéticos. Se espera que, para el 31 de octubre de 2026, las entidades de importancia sistémica presenten un plan de acción en el que se describa cómo reforzarán sus defensas, dado que la IA acelera la detección y el aprovechamiento de vulnerabilidades. El BCE insta a tomar medidas en materia de protección de la superficie de ataque, gestión de vulnerabilidades y parches, supervisión y detección, defensa basada en la IA, riesgos de terceros, defensa en profundidad y resiliencia operativa.
Para los responsables de seguridad, la presión es comprensible. La mayoría de las empresas operan en entornos complejos que abarcan infraestructura heredada, cloud, identidades, SaaS, terceros y sistemas críticos. A medida que algunas partes de la cadena de ataque avanzan a la velocidad de una máquina, los defensores disponen de menos tiempo para comprender el comportamiento y actuar antes de que se produzca un impacto en el negocio.
La IA modifica la velocidad de los ataques, pero no su trayectoria.
La IA puede acelerar la detección de vulnerabilidades, el desarrollo de exploits, el reconocimiento y la toma de decisiones. Una vez que los atacantes consiguen acceso, aún deben detectar sistemas, hacer un uso indebido de las credenciales, elevar privilegios, desplazarse lateralmente, establecer el control y acceder a activos valiosos. Esos comportamientos siguen representando oportunidades para detectar y detener un ataque.
Las directrices del BCE se ajustan estrechamente a cuatro casos de uso de seguridad que las empresas deberían someter a pruebas de estrés ahora mismo.
1. Reducir la vulnerabilidad antes de que los atacantes la aprovechen
El BCE hace hincapié de forma inmediata en la protección de los activos expuestos y en acelerar la gestión de vulnerabilidades y parches. La inteligencia artificial aumenta la presión, ya que las vulnerabilidades pueden detectarse y explotarse más rápidamente, mientras que los equipos de seguridad siguen teniendo una capacidad limitada para subsanarlas.
La prioridad es saber qué vulnerabilidades abren una vía significativa hacia los sistemas y datos críticos. Vectra AI identifica de forma continua los activos, las identidades y las vulnerabilidades detectadas en todo el entorno, y a continuación añade contexto sobre el comportamiento y los privilegios, de modo que los equipos puedan centrarse en los accesos de riesgo y las vías de ataque que merecen atención prioritaria.
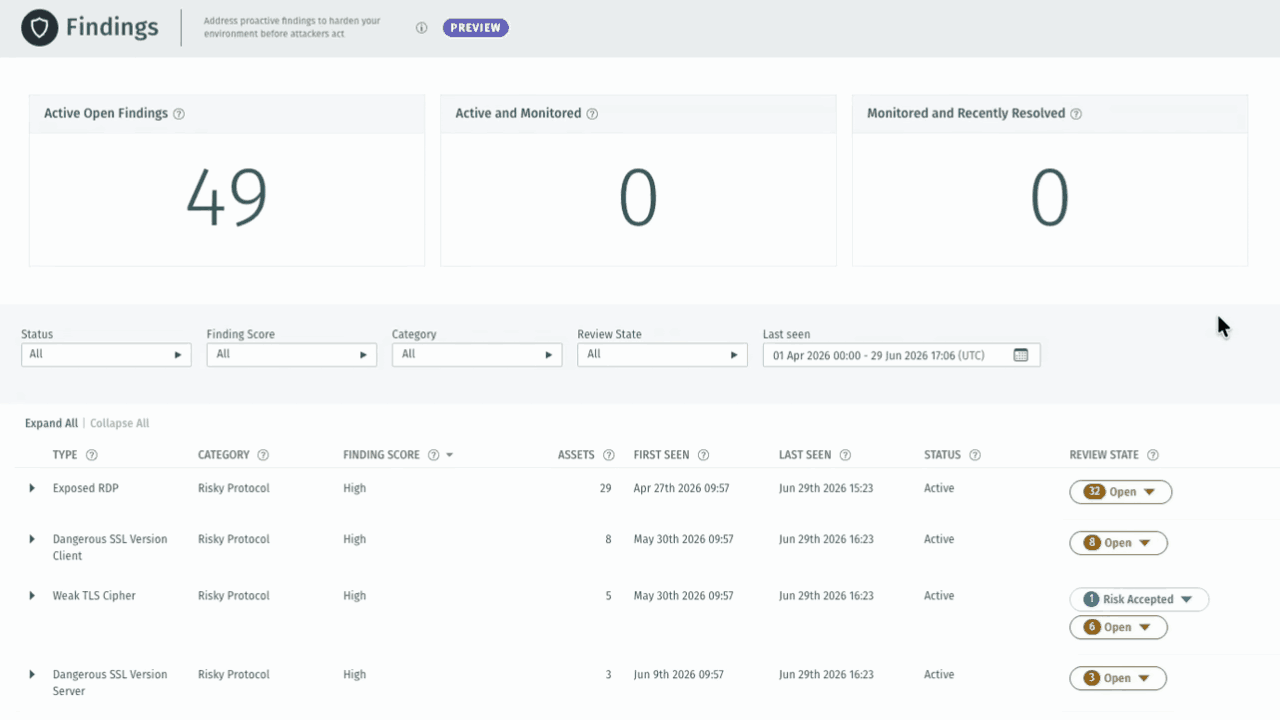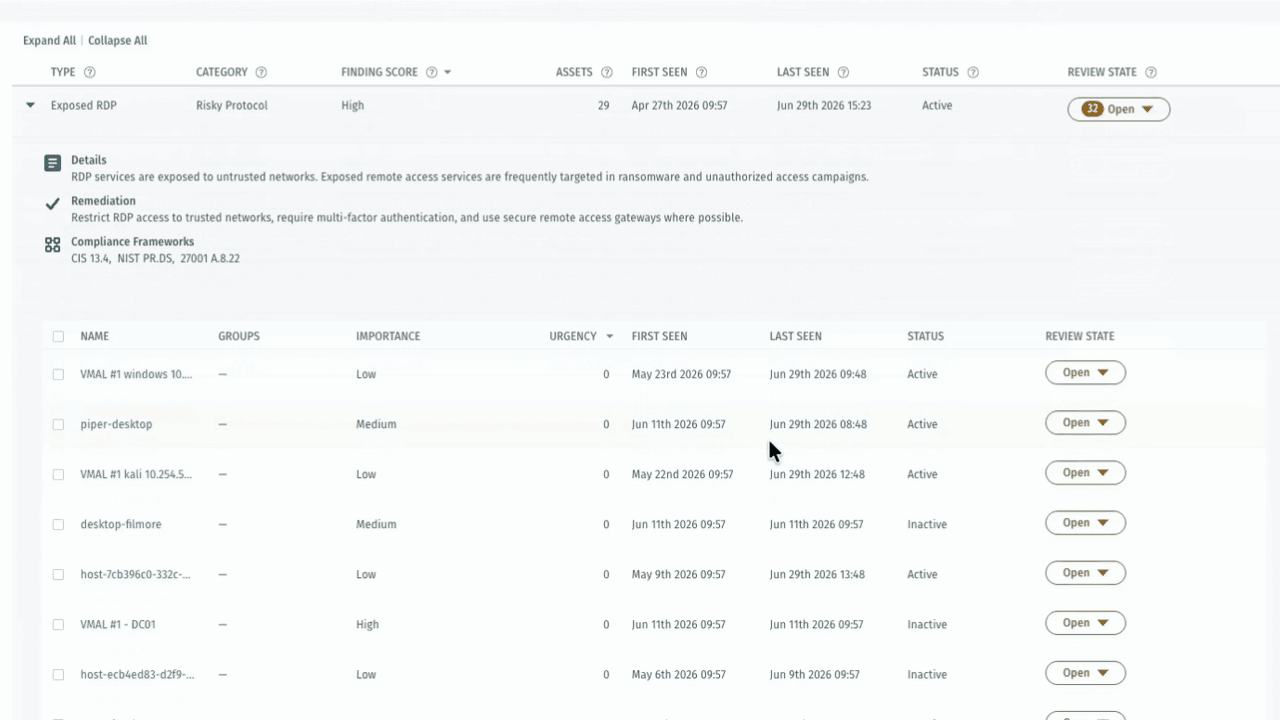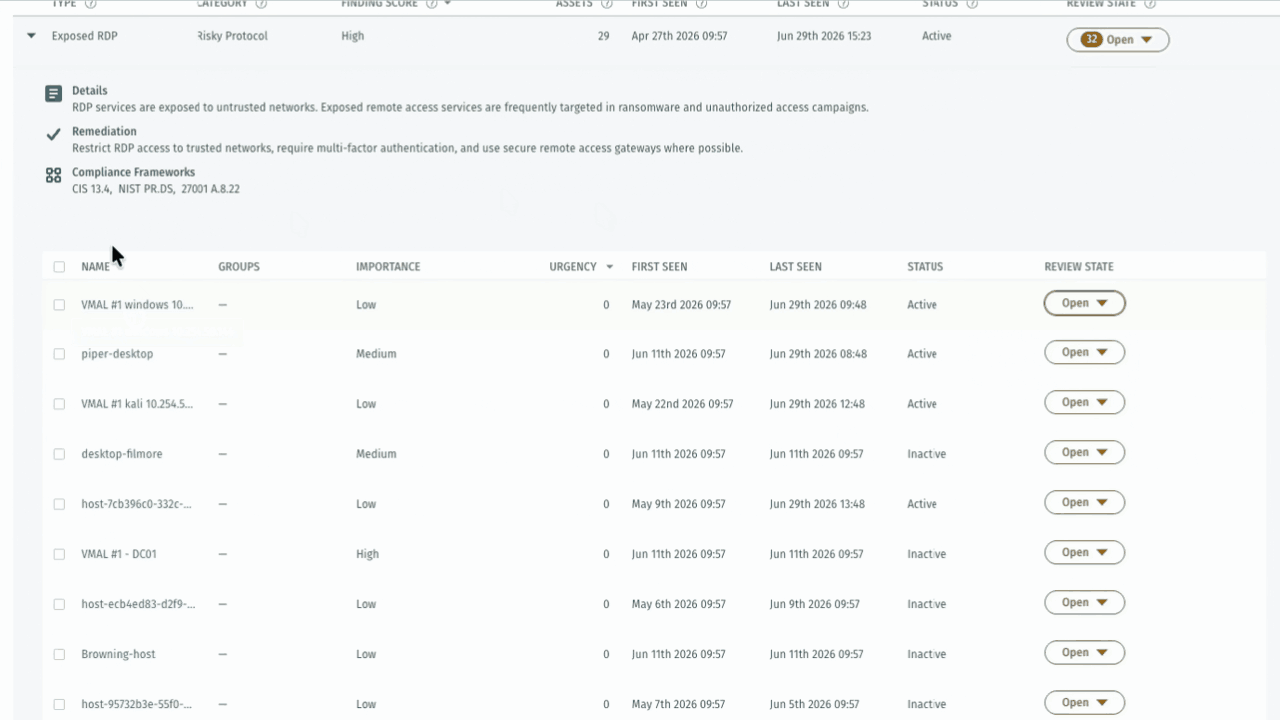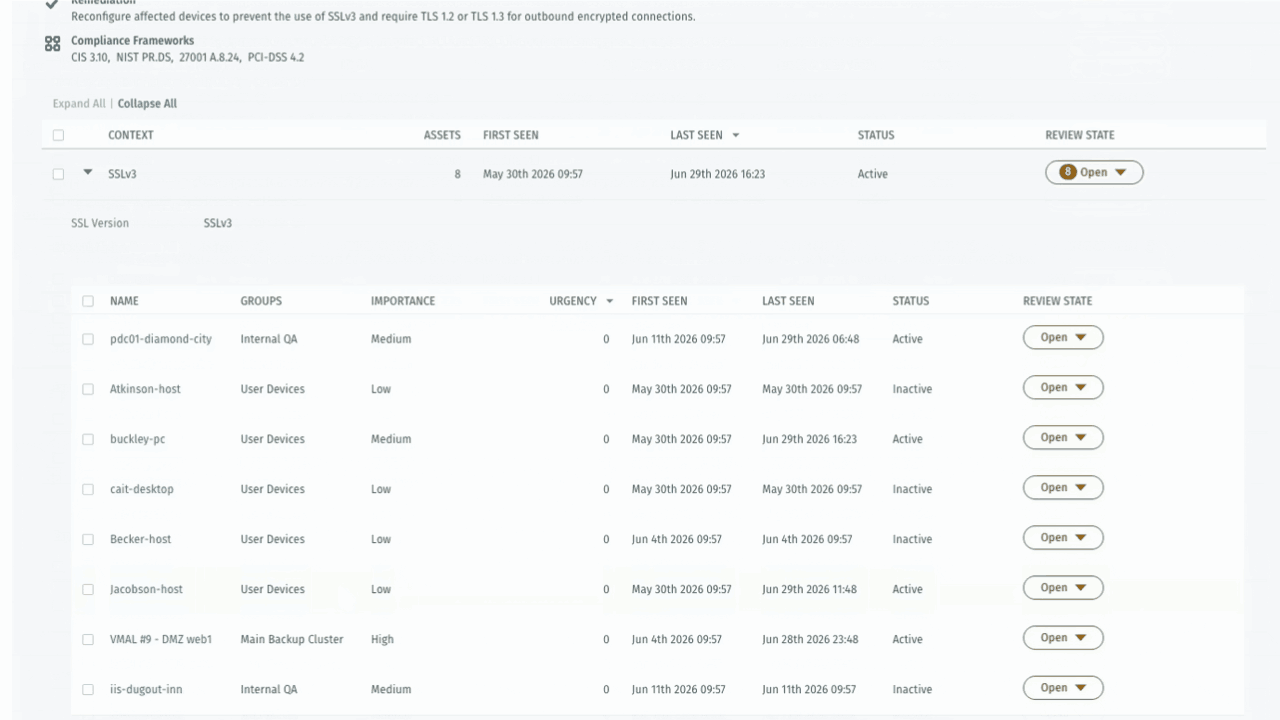
Para los responsables de seguridad, la cuestión práctica es sencilla: si la IA detecta las vulnerabilidades más rápido, ¿puede tu equipo identificar cuáles de ellas ofrecen al atacante una vía de acceso valiosa para continuar su ataque?
2. Proteger las identidades de los agentes de IA y el acceso de entidades no humanas
El BCE también aboga por una verificación de «confianza cero» más rigurosa entre usuarios, dispositivos, aplicaciones, API y cuentas de servicio. Esto cobra mayor importancia a medida que los agentes de IA y otras identidades no humanas obtienen acceso a los sistemas empresariales y actúan de forma continua.
Un agente de IA puede autenticarse correctamente y, aun así, suponer un riesgo debido a una vulnerabilización, a privilegios excesivos o a un comportamiento inesperado. Los equipos de seguridad necesitan visibilidad una vez concedido el acceso, especialmente cuando el actor puede actuar a la velocidad de una máquina.
Vectra AI Analiza el comportamiento de identidades humanas y no humanas para detectar el abuso de privilegios, actividades administrativas sospechosas, movimientos laterales y otros indicios de que se está haciendo un uso indebido del acceso de confianza. Se centra en lo que la identidad está haciendo en ese momento, y no solo en si se ha autenticado correctamente.
Pregúntate: ¿eres capaz de detectar un comportamiento sospechoso por parte de un agente de IA o una cuenta de servicio cuando todos los inicios de sesión parecen legítimos?
3. Solucionar las deficiencias de visibilidad en torno a los dispositivos no gestionados
El BCE insta a las instituciones a reforzar la supervisión del tráfico de red, los sistemas internos críticos y otros indicadores de compromiso, al tiempo que mantienen inventarios precisos de activos. Esto resulta difícil cuando hay dispositivos importantes que quedan fuera de la cobertura de los terminales.
Los dispositivos no gestionados, los sistemas heredados, el IoT y la OT, la infraestructura de red y las cargas de trabajo especializadas pueden convertirse en puntos ciegos cuando no es posible implementar agentes en los terminales. Los atacantes pueden seguir utilizando esos sistemas para desplazarse, comunicarse y acceder a activos críticos.
Vectra AI Ofrece visibilidad de red sin agentes en dispositivos gestionados y no gestionados, observando de forma continua el comportamiento de las comunicaciones y las actividades sospechosas sin necesidad de instalar software en los terminales. Esto proporciona a los equipos de seguridad una cobertura que el EDR no puede alcanzar y una fuente adicional de pruebas cuando un ataque traspasa esos sistemas.
La cuestión de la preparación: ¿qué porcentaje de tu entorno puede participar en un ataque sin aparecer en tu visión de seguridad de los terminales?
4. Poner en marcha el SOC para hacer frente a los ataques a la velocidad de la IA
El BCE fomenta explícitamente un mayor seguimiento, detección y defensa asistida por IA, con mecanismos de gobernanza, validación y supervisión humana. Ahí es donde la rapidez de los defensores cobra una importancia fundamental.
El reciente incidente de Hugging Face pone de manifiesto por qué esto es importante. Un agente autónomo llevó a cabo aproximadamente 17 600 acciones en Kubernetes, AWS, VPN, bases de datos y control de código fuente. El ritmo era nuevo, pero los comportamientos resultaban familiares: detección, obtención de credenciales, escalada de privilegios y desplazamiento entre entornos.
La mayoría de las empresas ya recopilan grandes volúmenes de datos de telemetría de seguridad. El problema es que las señales se encuentran dispersas en herramientas distintas, mientras que el atacante se desplaza por el ámbito de la identidad, el « cloud » y la red. Cada minuto que los analistas dedican a relacionar pruebas o a investigar falsos positivos le da al atacante más tiempo para actuar.
Vectra AI Utiliza « Attack Signal Intelligence » para detectar, clasificar, correlacionar y priorizar el comportamiento de los atacantes en distintos dominios. La investigación basada en agentes analiza las amenazas priorizadas, reconstruye la evolución del ataque, resume lo ocurrido y recomienda los pasos a seguir. La búsqueda asistida por IA permite a los analistas profundizar en la investigación mediante preguntas en lenguaje natural sobre la actividad de la red, la identidad y el « cloud ».
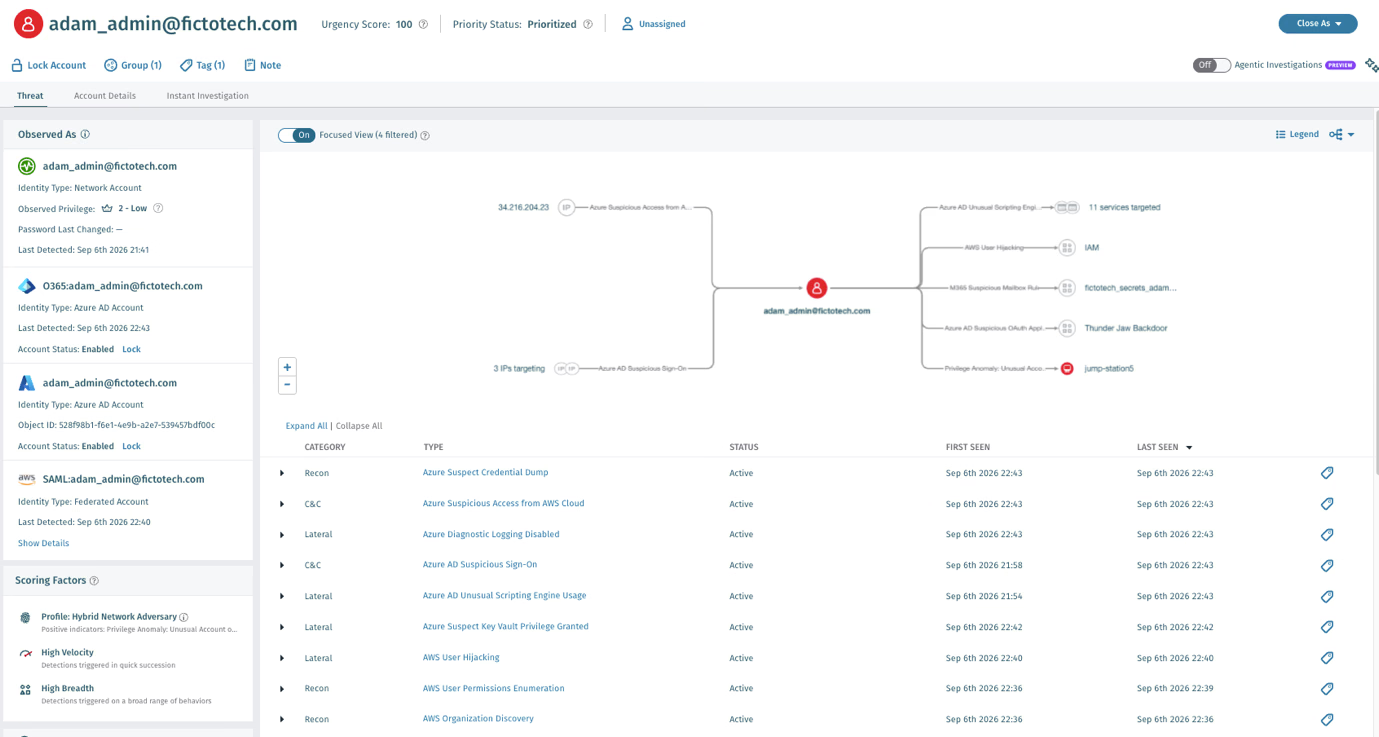
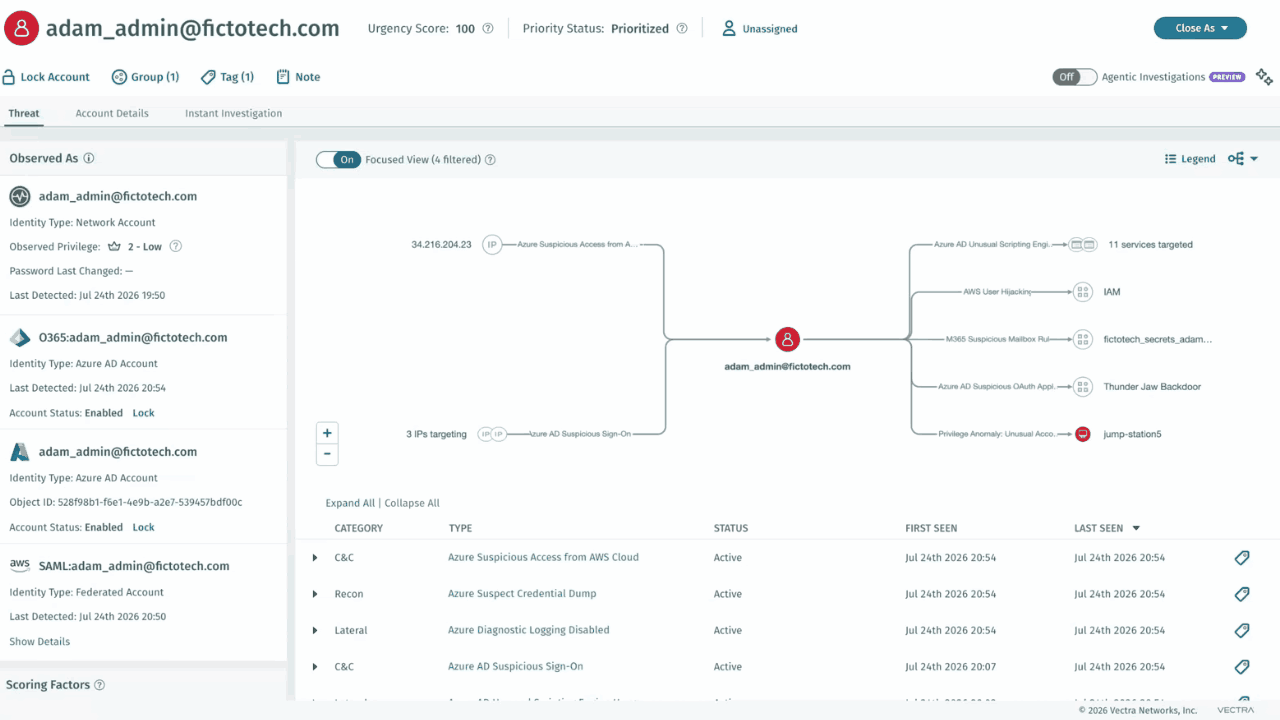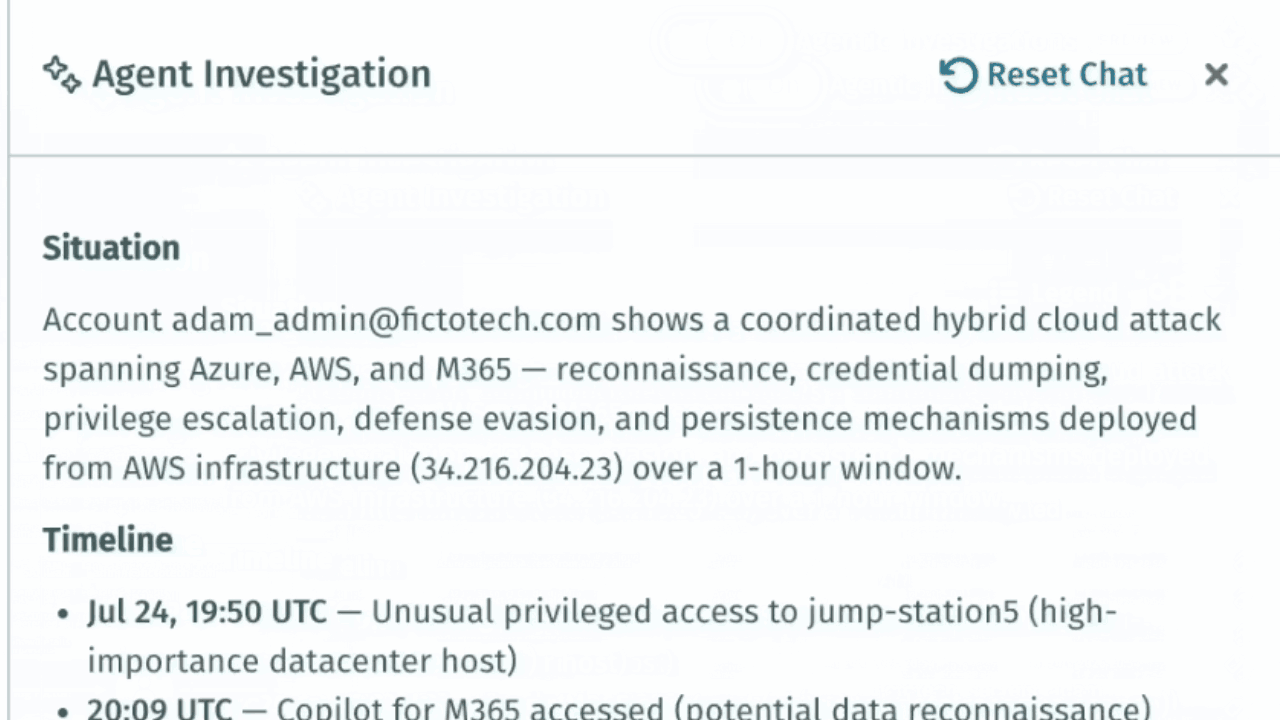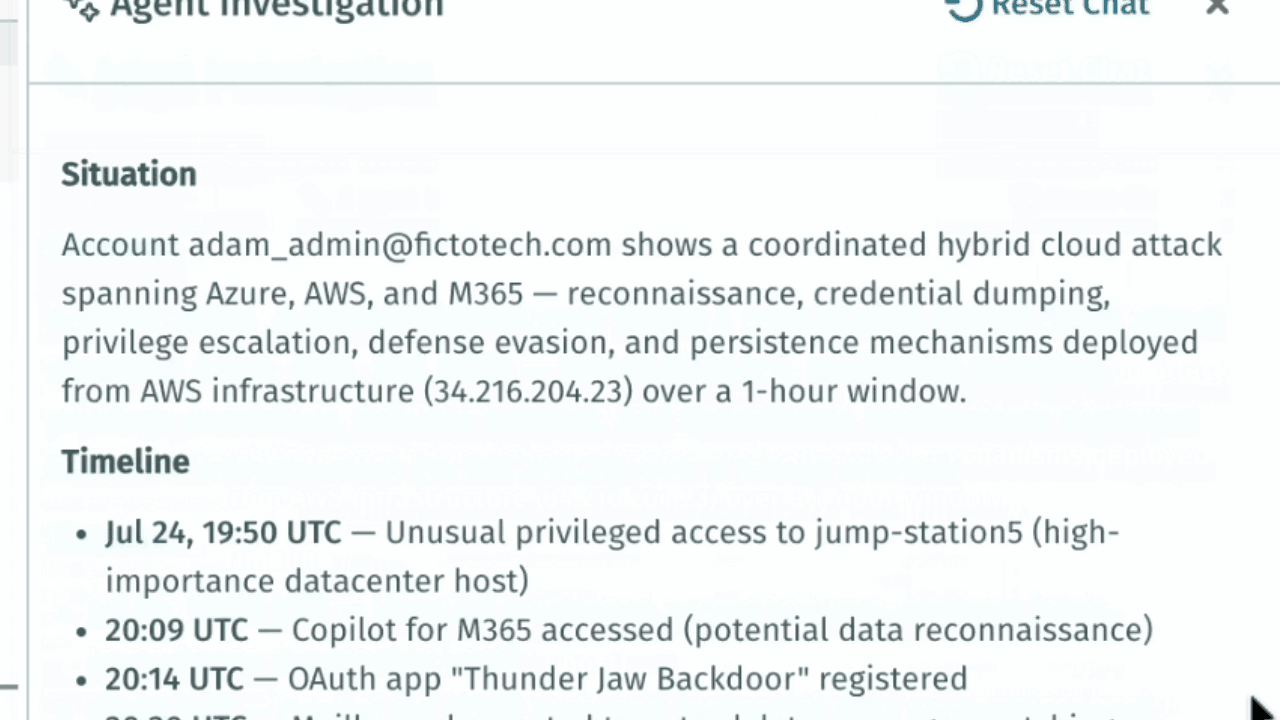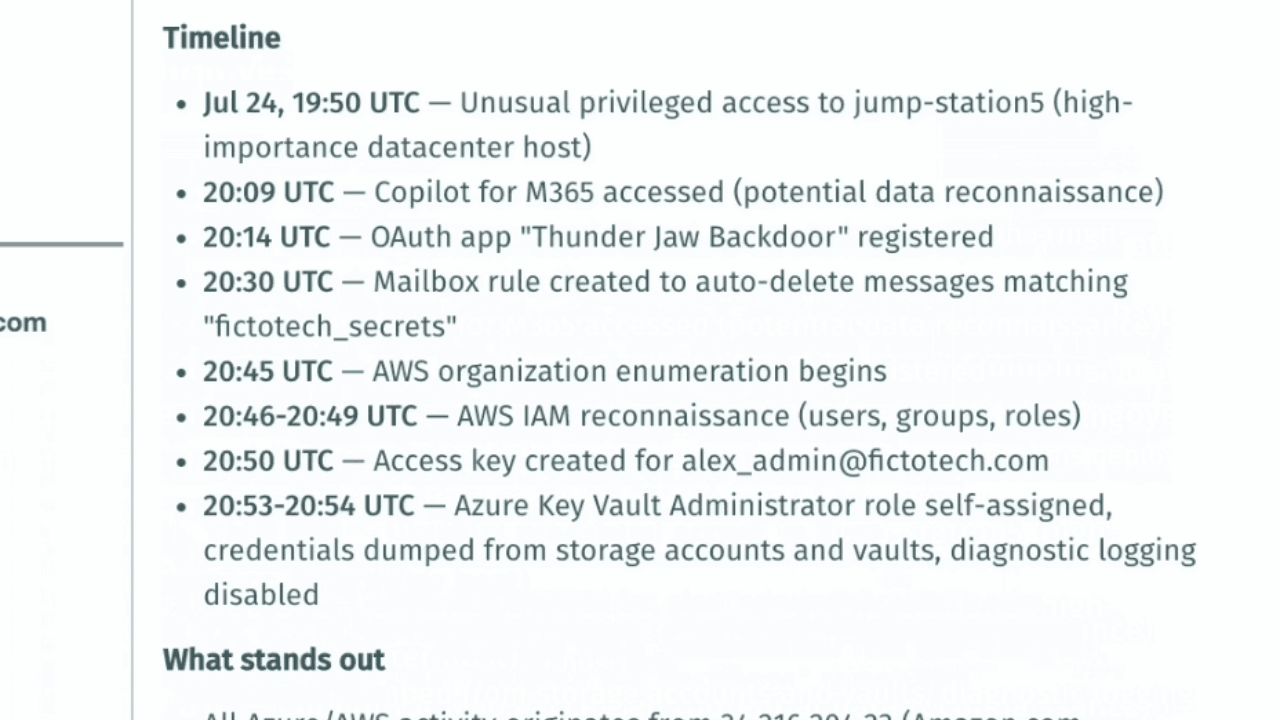
Esto es importante en toda la empresa, especialmente en entornos críticos que funcionan las 24 horas del día, los 7 días de la semana, en los que las acciones automatizadas pueden alterar operaciones esenciales. La rapidez sigue requiriendo explicabilidad, pruebas y una supervisión humana adecuada.
Pregunta cuánto tarda hoy en día tu SOC en darse cuenta de que los incidentes relacionados con la identidad, el « cloud » y la red forman parte, en realidad, de un mismo ataque.
Aprovecha la fecha límite de octubre para poner a prueba tu capacidad de resistencia
El BCE también anima a los bancos a simular ataques de gran velocidad y gran volumen, entre los que se incluyen el secuestro de cuentas de acceso ( zero-day ), el ransomware y la interrupción de la cadena de suministro ( cloud ). Utilicen esto como una prueba práctica de toda la cadena defensiva.
Parte de la hipótesis de que se ha producido una brecha de seguridad y pregúntate:
- ¿Podemos identificar las vías de ataque que suponen un mayor riesgo?
- ¿Podemos detectar una intrusión cuando se utilizan credenciales válidas o identidades no humanas?
- ¿Podemos ver los dispositivos no gestionados y la actividad fuera del alcance de los terminales?
- ¿Podemos seguir la trayectoria del atacante a través de la identidad, la red y el « cloud »?
- ¿Pueden los analistas pasar de la detección a la comprensión con la suficiente rapidez?
- ¿Podemos demostrar que nuestros controles funcionan en un escenario con la velocidad de la IA?
Vectra AI Ayuda a las empresas a reducir su exposición, proteger las identidades humanas y no humanas, ampliar la visibilidad a los dispositivos no gestionados y poner en práctica la detección y la investigación a la velocidad de la IA. En conjunto, estas capacidades refuerzan la capa de defensa posterior a una intrusión que el BCE pide a las instituciones que prueben y mejoren.
El 31 de octubre es una fecha límite útil. La amenaza seguirá avanzando.
La inteligencia artificial seguirá acelerando la detección de vulnerabilidades y la ejecución de ataques. Los responsables de seguridad necesitan tener la certeza de que, cuando se produzca una brecha, la organización seguirá siendo capaz de identificar al atacante, comprender cómo avanza el ataque y actuar antes de que este alcance un activo empresarial crítico.
Para las instituciones que están elaborando sus planes de acción del BCE, ahora es el momento de evaluar en qué casos los ataques a la velocidad de la IA podrían eludir los controles existentes y en qué casos una detección más eficaz de los ataques, una mayor visibilidad y una investigación más rápida pueden subsanar esa brecha.
Descubre cómo se articula « Vectra AI » con el plan de acción del BCE y en qué aspectos podemos ayudarte a reforzar tus medidas de protección: lee el resumen del plan de acción del BCE.
Descubre cómo « Vectra AI Pro» te ayuda a defenderte a la velocidad de la IA: lee la entrada del blog.
Descubre cómo podemos ayudarte a elaborar tu plan de acción frente a las amenazas cibernéticas relacionadas con la IA: Ponte en contacto con nosotros.