


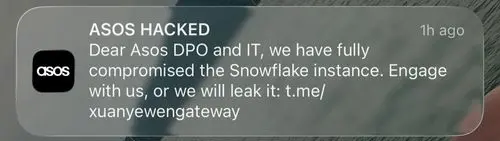
La mañana del 6 de octubre de 2026, los usuarios de la aplicación ASOS en el Reino Unido y en varios otros países recibieron una notificación push. Alrededor de las 10:00 BST, decía: «Estimados responsables de protección de datos y del departamento de TI de ASOS: hemos comprometido por completo la instancia de Snowflake. Pónganse en contacto con nosotros o lo filtraremos». Estaba firmada como «xuanyewengateway» e incluía un enlace a un canal de Telegram.
El mensaje iba dirigido al responsable de protección de datos y al equipo de TI de ASOS. Se envió a los clientes a través de la propia aplicación de ASOS.
Más tarde ese mismo día, ASOS confirmó el ataque en un comunicado a la bolsa. No hizo mención alguna a Snowflake.
Dos días después, ASOS explicó a sus clientes cómo se produjo el incidente: alguien se hizo pasar por un contacto de confianza, obtuvo los datos de acceso de un empleado y los utilizó para acceder a información en determinadas plataformas de terceros que utiliza ASOS. Según la BBC, ASOS también confirmó que se sustrajeron perfiles de datos, lo que va más allá de lo que había descrito inicialmente.
Lo que ha confirmado ASOS
En su comunicado a la bolsa del 6 de octubre, ASOS declaró: «Estamos investigando una actividad no autorizada relacionada con plataformas de terceros que utilizamos para comunicarnos con los clientes. Hemos tomado medidas inmediatas para restringir el acceso a las plataformas de notificación y estamos colaborando con nuestros asesores especializados, tanto internos como externos, así como con todas las autoridades pertinentes». Añadió que «es posible que se haya accedido a información personal básica, como el nombre y los datos de contacto», y que no creía que la información de las tarjetas de pago ni las contraseñas de las cuentas se hubieran visto afectadas. Esa misma tarde envió un correo electrónico a los clientes para disculparse por la notificación no autorizada y pedirles que la ignoraran. El Centro Nacional de Ciberseguridad del Reino Unido ha ofrecido su apoyo a ASOS.
El jueves 8 de octubre, ASOS volvió a enviar un correo electrónico a sus clientes. Según la revista Infosecurity Magazine, el correo indicaba que un atacante había conseguido acceder a la cuenta de un empleado «suplantando la identidad de un contacto de confianza para obtener las credenciales de inicio de sesión» y que había utilizado dichas credenciales para «acceder a información en determinadas plataformas de terceros utilizadas por ASOS». La BBC informa de que el correo electrónico también indicaba que se habían sustraído perfiles de datos, pero que no se había accedido a datos bancarios ni contraseñas, y que ASOS ha tomado medidas adicionales para reforzar sus controles de seguridad. La Oficina del Comisionado de Información del Reino Unido ha declarado que ASOS le ha notificado una filtración y que está evaluando la situación, según Bloomberg.
Según la AFP, las acciones de ASOS cayeron casi un 15 % a primera hora del 6 de octubre y registraban un descenso de alrededor del 10 % a media tarde.
En esa actualización, el jueves 8 de octubre, ASOS afirmó que los atacantes, que se autodenominan «Xuanye Group», utilizaron las credenciales de acceso de un empleado para acceder a información de determinadas plataformas de terceros que la empresa utiliza. ASOS ha bloqueado las plataformas afectadas, ha iniciado una investigación exhaustiva y asegura que su página web y su aplicación siguen siendo seguras. Reiteró que se accedió a nombres y datos de contacto, pero no a la información de las tarjetas de pago ni a las contraseñas de las cuentas. La Oficina del Comisionado de Información del Reino Unido ha declarado que ASOS le ha notificado una filtración y que está evaluando la situación. Las acciones de ASOS subieron hasta un 5,3 % tras conocerse la noticia.
Lo que nadie ha confirmado
La afirmación sobre Snowflake procede del atacante y no ha sido verificada. La notificación indica que el remitente pudo acceder al sistema de mensajería para clientes de ASOS. No indica que el remitente haya accedido a los datos de Snowflake de ASOS. Snowflake ha declarado a la AFP que «no ha detectado ninguna vulneración de la plataforma Snowflake» y que su investigación sigue en curso. Esa declaración se refiere a la plataforma de Snowflake. No aclara si se vieron afectadas las cuentas o credenciales de algún cliente concreto, y en las campañas de Snowflake de 2024 tampoco se produjo ninguna brecha en la propia plataforma.
El grupo declaró a la BBC que accedió al sistema a través de Simon AI, una plataforma de marketing desarrollada sobre Snowflake. Se ha contactado con Simon AI para recabar sus comentarios, y el corresponsal de ciberseguridad de la BBC, Joe Tidy, ha señalado en LinkedIn que la BBC está a la espera de una confirmación. ASOS no ha revelado el nombre de las plataformas implicadas y afirma que sigue investigando cómo se produjo el ataque.
Tampoco se conoce la identidad del grupo. El investigador de Forescout, Daniel dos Santos, afirmó, en unas declaraciones publicadas por IT Security Guru, que el canal de Telegram se creó ese mismo día y ya contaba con más de 150 suscriptores, y que el nombre «Xuanye» es de origen chino, lo que podría indicar que se trata de un actor de habla china o bien de una operación de bandera falsa. No he visto ninguna relación con ShinyHunters, Scattered Spider ni con ninguna campaña anterior, y no establecería ninguna conexión por el momento.
Anastasia Tikhonova, de Group-IB, declaró a la revista Infosecurity Magazine que la cuenta detrás del canal había utilizado anteriormente otros nombres, sobre todo en el ámbito del comercio de artículos de videojuegos, lo que sugiere que se trata de una identidad creada o reorganizada en torno a este incidente. Afirmó que esto no revela quién la controla ni cómo se obtuvo el acceso.
Lo que dice el grupo en su propio canal
Desde entonces, el grupo ha publicado mensajes en su canal de Telegram. Estas son las propias palabras del atacante y no he podido verificar ninguna de ellas.
En una de las publicaciones se lee: «En cuanto a ASOS, la información de pago no se ha visto afectada». En la siguiente: «Eso es todo por ahora». Una publicación posterior, titulada «DECLARACIÓN FINAL», dice: «El incidente afecta a la información de los clientes, que se encuentra a salvo en nuestro servidor y no se modificará durante un periodo determinado». En la misma publicación se indica a los lectores: «Podéis agradecernos nuestra generosa transparencia respecto a este incidente».
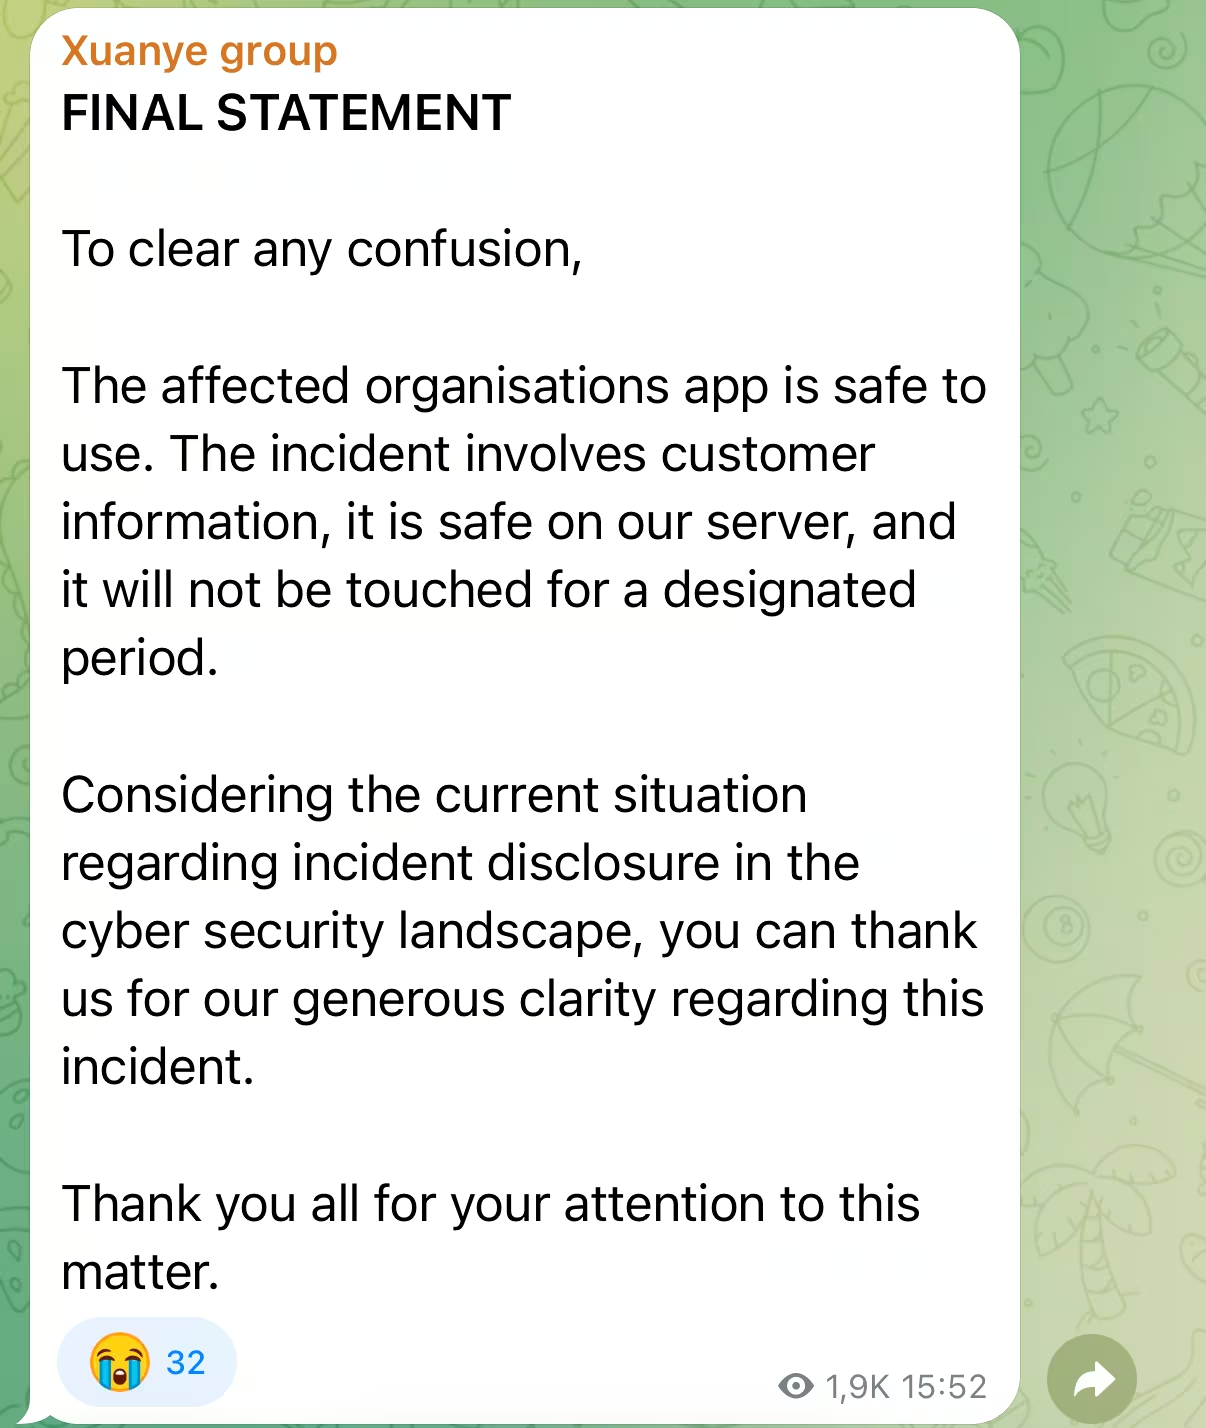
Hay tres aspectos que llaman la atención. La descripción que hace el grupo de los datos —información de clientes y ausencia de datos de pago— coincide con lo que ASOS confirmó posteriormente. La muestra que el grupo envió a la BBC sugiere que la «información de clientes» va más allá de los «datos de contacto básicos» e incluye números de cliente y términos de búsqueda en la web, según la BBC, que no precisó si los expertos la habían verificado. Y el «comunicado final» no significó que el grupo se callara: a continuación se puso en contacto directamente con la BBC, lo que da la impresión de que se trata de un grupo que busca llamar la atención. Cuando lo comprobéel 8 de octubre, el canal tenía 1.439 suscriptores, frente a los aproximadamente 150 registrados el día de su creación.
La nota de extorsión se envió antes de la declaración sobre el incidente.
La mayoría de los casos de extorsión comienzan en privado. El atacante se pone en contacto con la empresa, fija un precio y establece un plazo. En este caso, el atacante utilizó la propia voz de la empresa para informar a los clientes antes de que ASOS dijera nada, y la cotización de las acciones cayó antes de que ASOS emitiera un comunicado. Tal y como señaló Charlotte Wilson, de Check Point, en unos comentarios publicados por IT Security Guru, parece que los clientes recibieron noticias de los presuntos atacantes antes de que la propia empresa se pronunciara al respecto.
Las notificaciones push funcionan porque la gente confía en ellas. Un mensaje de la aplicación en tu móvil es, por su propia naturaleza, un mensaje de la empresa. Una vez que un atacante consigue enviar uno, cada mensaje auténtico posterior de la marca resulta más difícil de creer.
El alcance total del incidente también llegó a los clientes después de que un periodista formulara algunas preguntas. Según la BBC, ASOS publicó su comunicado después de que la BBC le informara de que los atacantes habían enviado una muestra que iba más allá de los «datos de contacto básicos» que ASOS había descrito. La BBC retuvo la noticia para que ASOS pudiera ponerse en contacto primero con los clientes.
Basta con iniciar sesión con las credenciales de trabajo en una plataforma de terceros
La propia descripción de ASOS hace referencia a los servicios que utiliza para comunicarse con los clientes, gestionados por otras empresas. Este tipo de servicios suelen disponer de una clave que acredita su identidad ante los sistemas de la empresa y, en ocasiones, de una clave que da acceso a los datos que hay detrás de ellos. No sé cómo están configurados los de ASOS. Pero si un atacante consigue una de esas claves, no necesita forzar ningún sistema. El servicio inicia sesión por sí mismo.
Ya hemos visto esta forma antes, aunque cada vez con detalles diferentes:
- En abril de 2026, se utilizaron tokens robados a un proveedor de análisis llamado Anodot para acceder a los datos de los clientes en Snowflake. Lo describí en el artículo «Robo de datos impulsado por la cadena de suministro en el SaaS».
- En junio de 2026, unas credenciales de una cuenta de servicio de Klue que nunca se habían renovado permitieron a los atacantes implementar una actualización de código malicioso que recopilaba tokens de OAuth (claves que permiten que un servicio de cloud actúe dentro de otro). A continuación, los tokens se utilizaron para llevar a cabo un robo masivo de las cuentas de Salesforce de los clientes. Ese caso se recoge en «ShinyHunters»: no es un grupo, es un patrón.
ASOS nos ha revelado ahora parte del proceso: alguien se hizo pasar por un contacto de confianza, un empleado facilitó unas credenciales de acceso al trabajo y esas credenciales permitieron acceder a plataformas de terceros. Aún no se ha confirmado qué plataformas eran ni si Simon AI era una de ellas. Se trata de una vía de acceso diferente a la de Anodot y Klue, donde la clave se obtuvo de un proveedor, pero el resultado es el mismo: el atacante dispone de algo real, y el registro de quién hizo qué muestra un inicio de sesión normal. Esa es la «Brecha 2» del libro electrónico «Mind Your Attack Gaps»: la autenticación se realiza con éxito. El manual de medidas de seguridad para 2024 sigue siendo válido, pero no cubre esa vía de acceso.
Lo que los defensas pueden comprobar esta semana
No hace falta conocer todos los detalles de cómo se llegó a ASOS para plantearte estas preguntas sobre tu propio negocio:
- ¿Qué servicios externos pueden comunicarse con tus clientes o con tu personal en tu nombre? El correo electrónico, los SMS, las notificaciones push y las plataformas de marketing son los más evidentes. ¿Quién puede crear un envío y qué claves le permiten hacerlo?
- ¿Qué claves y tokens gestionan esos servicios, y cuándo se renovaron por última vez? El caso de Klue se centró en una credencial que nadie había renovado. Revocar, no solo restablecer: un token que nunca se revoca sigue funcionando.
- ¿Cómo se define lo «normal» en cada una de esas integraciones? Un envío masivo, una consulta de gran volumen o la creación de una nueva clave de API fuera del horario habitual solo se pueden evaluar en comparación con un valor de referencia.
- ¿Quién informa primero a los clientes y hasta qué punto es completa la primera declaración? Parece que los clientes de ASOS se enteraron primero por el propio atacante, y no conocieron el alcance total del incidente hasta que un periodista les hizo preguntas. Preparar una declaración provisional, un canal verificado y un plan para la primera hora no supone un gran coste. Lo mismo ocurre con el hábito de decir lo que se sabe y lo que aún se está comprobando.
- ¿Cómo verifica tu equipo la identidad de un contacto de confianza? ASOS afirma que alguien que se hacía pasar por uno de ellos consiguió las credenciales de acceso de un empleado. Devolver la llamada a un número que ya tienes registrado y establecer la norma de que nadie comparta sus credenciales de acceso basándose únicamente en un mensaje no cuesta prácticamente nada.
- ¿Se exige la autenticación de dos factores (MFA) cada vez que se inicia sesión en esas plataformas? En algunas, es una opción que debe activar el administrador. Comprueba cada una de ellas.
Para los clientes, el riesgo inmediato son las estafas posteriores. Es probable que reciban correos electrónicos y mensajes de texto falsos en los que se afirme que «su cuenta de ASOS ha sido comprometida». Eviten el enlace que aparece en la notificación original y accedan directamente a la aplicación o al sitio web.
Dónde Vectra AI
Vectra AI detecta el comportamiento de los atacantes tras una autenticación correcta, tanto en el ámbito de la identidad como en los servicios SaaS cloud y la red. La pregunta que se plantea es si las acciones de una identidad se ajustan a su propio historial, sea cual sea el punto de entrada: una contraseña robada, una llamada telefónica al servicio de asistencia o el token de un proveedor. En el caso de ASOS, el punto de entrada fue un inicio de sesión laboral obtenido mediante suplantación de identidad, por lo que la señal aparece en el comportamiento posterior al inicio de sesión. Esto incluye tanto las identidades que pertenecen a integraciones como las que pertenecen a personas.
Actualizaré esta entrada cuando ASOS o las plataformas implicadas den más detalles. Para ver el tutorial completo sobre la «brecha 2», consulta el libro electrónico «Mind Your Attack Gaps».