


Tengo una pregunta para quienes invierten en Zero Trust: ¿Qué ocurre una vez que se concede el acceso?
No se trata de quién se ha autenticado. Ni de si el dispositivo ha superado una comprobación. Ni de si la política permitía la conexión. Son cuestiones importantes, y sin duda debemos seguir planteándolas. Yo planteo otra diferente: una vez que un usuario, un dispositivo o un agente de IA de confianza se encuentra dentro de una sesión autorizada, ¿cómo se sabe que sigue mereciendo esa confianza?
Porque ahí es donde se ocurren muchos de los ataques actuales. No fuera de la puerta principal, intentando entrar a la fuerza, sino a través de vías de acceso legítimas, utilizando credenciales, aplicaciones y servicios en los que la empresa ya confía.
El acceso es una decisión. La confianza es un objetivo cambiante.
La evaluación continua ya es un principio de « Zero Trust ». El reto consiste en ponerlo en práctica vinculando las decisiones de acceso con los datos sobre el comportamiento de los atacantes a lo largo de toda la sesión. Netskope aporta algo esencial: ayuda a las organizaciones a tomar y aplicar decisiones de acceso basadas en el contexto en aplicaciones web, SaaS, cloud y aplicaciones privadas. Ese control es fundamental.
Sin embargo, una decisión correcta sobre el acceso a las 9:00 de la mañana no garantiza un comportamiento legítimo a las 9:05.
Una sesión puede estar autorizada y, aun así, ser objeto de un uso indebido. Una identidad puede autenticarse correctamente y, aun así, verse comprometida. Una aplicación aprobada puede llevar a cabo actividades de comando y control. Una conexión puede estar cifrada y, aun así, formar parte de un ataque.
Nada de eso significa que « Zero Trust » haya fallado. Significa que, a veces, pedimos a los controles de acceso que respondan a una pregunta para la que no fueron diseñados. La política de acceso nos indica si se debe permitir una conexión. Pero, por sí sola, no nos dice si todo lo que ocurre a través de esa conexión sigue teniendo sentido.
Esa segunda pregunta tiene que ver con el comportamiento. Y el comportamiento cambia.
El atacante ve un único entorno. ¿Por qué no lo ve el SOC?
Imagina a un empleado que trabaja a distancia y que tiene acceso legítimo a una aplicación SaaS y a un servicio interno. Un atacante se hace pasar por ese empleado. Inicia sesión a través de una vía autorizada, explora los sistemas disponibles, utiliza un servicio que no conoce y empieza a dirigirse hacia recursos de mayor valor.
Cada paso puede parecer algo corriente si se analiza por separado. Un inicio de sesión correcto. Una conexión HTTPS. Una solicitud a la API de cloud . Un nuevo destino.
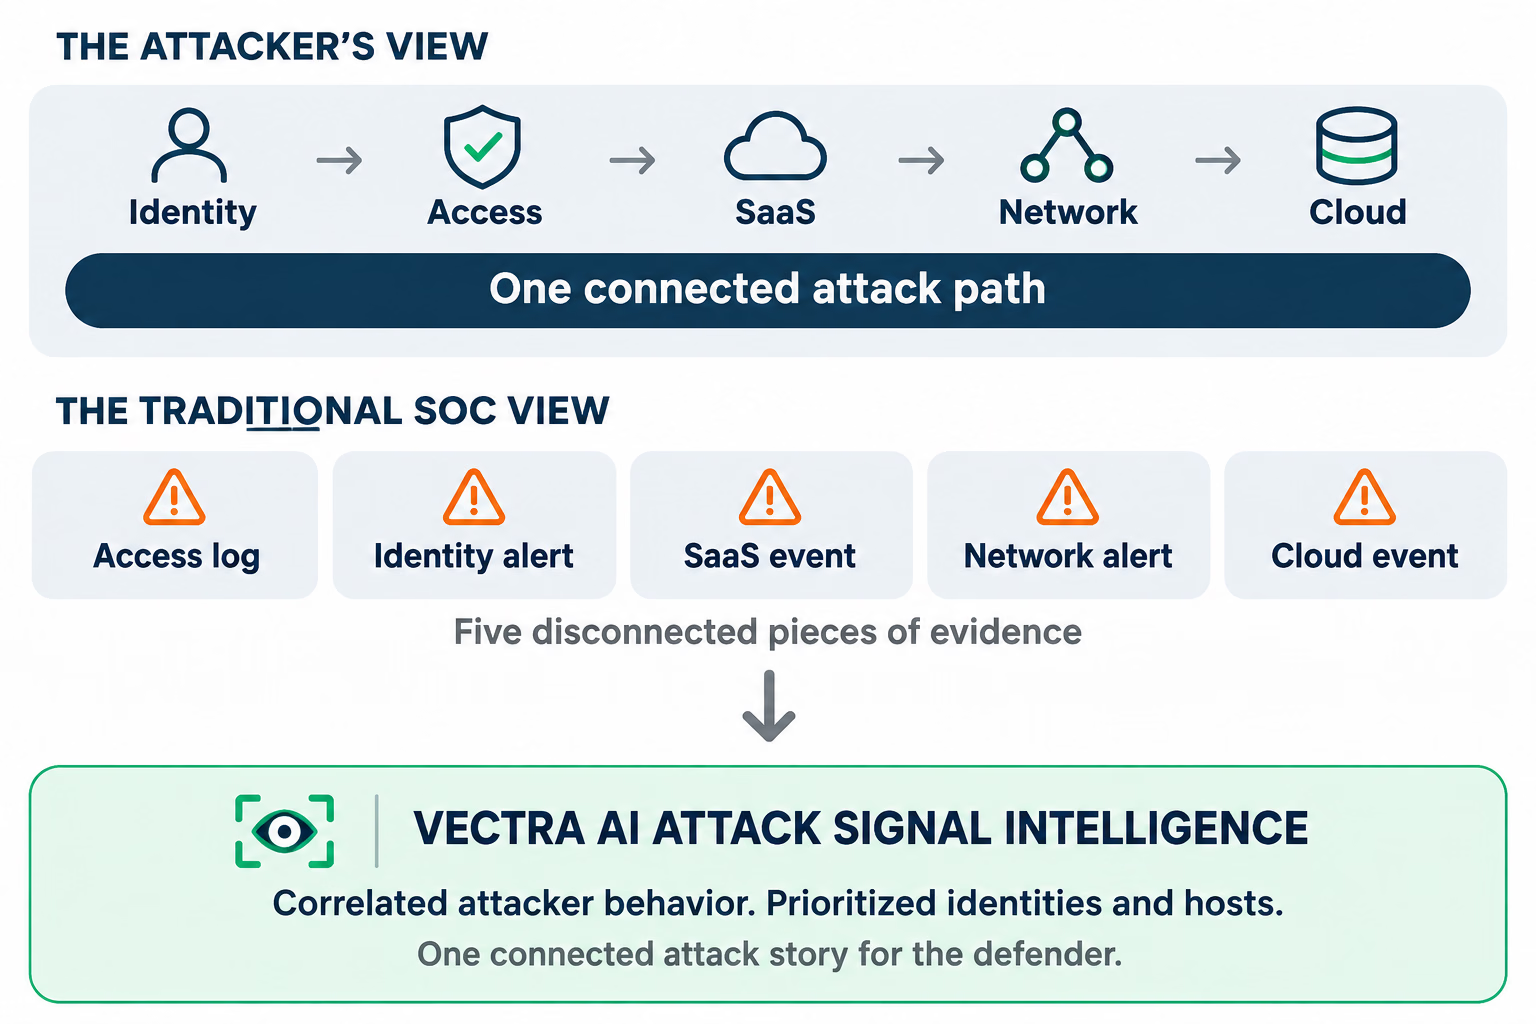
Ahora piensa en el analista. El acceso seguro es solo una parte del panorama. La identidad es otra. La detección de red es otra más. Las herramientas SaaS y de « cloud » (detección y respuesta automatizada) completan el resto. El analista se convierte en la capa de integración, reconstruyendo manualmente lo que ha ocurrido mientras el atacante sigue avanzando.
Yo lo llamo «recoger declaraciones del atacante», cuando lo que necesitamos es la historia del ataque. Me interesan menos las cifras de alertas que la rapidez con la que los defensores pueden responder a tres preguntas: ¿Es esto real? ¿Es importante? ¿Qué hacemos ahora?
Qué cambian juntos Netskope y « Vectra AI »
Por eso me parece tan importante la integración entre Netskope y Vectra AI . No se trata simplemente de colocar dos logotipos uno al lado del otro ni de añadir otra fuente de datos al panel de control del SOC. Se trata de vincular la decisión de acceso con lo que los atacantes hacen realmente una vez que se les ha concedido dicho acceso.
Netskope aporta el contexto y el control necesarios para un acceso seguro. « Vectra AI » ofrece detección de comportamientos basada en IA y Attack Signal Intelligence para identificar actividades sospechosas, relacionar comportamientos y priorizar las identidades y los hosts que merecen una investigación.
Con el TAP « Cloud » de Netskope, el tráfico web seleccionado según las políticas que atraviesa la infraestructura de Netskope puede copiarse en el almacenamiento de objetos « cloud », gestionado por el cliente. Netskope Stitcher recupera y reproduce ese tráfico en un sensor virtual dedicado de Vectra. El sensor lo procesa y envía metadatos enriquecidos a la plataforma de Vectra para su análisis. La integración también permite asociar la actividad observada de los usuarios remotos con la identidad de usuario correspondiente de Netskope.
¿Por qué es importante esto? Porque el análisis de comportamiento de Vectra AI puede detectar señales de atacantes en ese tráfico sin necesidad de descifrar la carga útil. Esto incluye los patrones sospechosos que los atacantes intentan ocultar en comunicaciones cifradas que, por lo demás, parecen rutinarias. A continuación, esa observación puede evaluarse junto con el comportamiento procedente de otras fuentes conectadas, como la red, la identidad, cloud y el SaaS.
También hay un camino de vuelta.
A través de la integración de Netskope con Cloud Threat Exchange, se pueden compartir con Netskope determinados indicadores de compromiso (IoC), como direcciones IP y dominios derivados de las detecciones de Vectra AI , para que las políticas configuradas puedan utilizarlos a la hora de aplicar las medidas de seguridad.
Observar. Comprender. Establecer prioridades. Actuar. Ese es el flujo de trabajo. La tecnología debería facilitarlo, no obligar a los analistas a aprender otra maraña de siglas de consolas.
Qué supone la detección continua de amenazas para quien se encarga de la defensa
Empecemos por el usuario remoto afectado. La cuestión no es simplemente si Netskope permitió la sesión. Debería haberlo hecho, según la información disponible en ese momento. La cuestión es si el comportamiento posterior empieza a parecer un acto de reconocimiento, de mando y control, de uso indebido de credenciales, de movimiento lateral u otros indicios de que el ataque está avanzando.
Y pensemos en la jornada del equipo del SOC. Si los analistas tienen que recopilar manualmente los registros de acceso, las pruebas de red, los eventos de identidad y las alertas de cloud , dedican su escaso tiempo a recabar contexto en lugar de a tomar decisiones. El comportamiento de los atacantes, correlacionado y priorizado, les ofrece un punto de partida y una razón más clara para actuar.
Esto no significa que una sola integración permita detectar mágicamente todos los paquetes o detener todos los ataques. Cloud La cobertura de TAP depende del tráfico que captura Netskope y de las opciones de implementación que elijan los clientes. La detección basada en el comportamiento tampoco sustituye al acceso seguro, la protección de terminales ni la aplicación de políticas. Estos controles cumplen funciones diferentes. El objetivo es lograr que esas funciones se refuercen entre sí.
Haz que « Zero Trust » sea una serie continua
Esta es mi conclusión: una arquitectura « Zero Trust » debe permitir una evaluación continua mucho después de que se haya aprobado una sesión.
Las personas, los dispositivos, las cargas de trabajo, las cuentas de servicio y los agentes de IA funcionan a través de conexiones fiables. Algunas de ellas se verán comprometidas o serán objeto de un uso indebido. Los atacantes seguirán haciendo que las actividades maliciosas parezcan parte de la actividad habitual de la empresa.
No podemos resolverlo negando todas las conexiones. Tampoco podemos resolverlo confiando en todas las conexiones para siempre.
Tenemos que garantizar el acceso y utilizar la supervisión continua para evaluar el comportamiento posterior. Netskope ayuda a determinar quién o qué tiene acceso a qué aplicaciones y datos. « Vectra AI » ayuda a los responsables de la seguridad a reconocer cuándo la actividad posterior al acceso empieza a revelar la estrategia de un atacante, para luego decidir a qué hay que prestar atención.
Esa es la oportunidad que veo en la combinación de Netskope y « Vectra AI »: menos confianza ciega, menos frases hechas inconexas y una mayor claridad para quienes defienden la empresa.
Porque el mero hecho de que alguien haya entrado por la puerta no debería suponer que se le conceda el beneficio de la duda al agresor durante el resto del día.
Acceso seguro. Defensa continua contra los ataques. Así es como « Zero Trust » se convierte en algo más que una simple decisión sobre el acceso.