


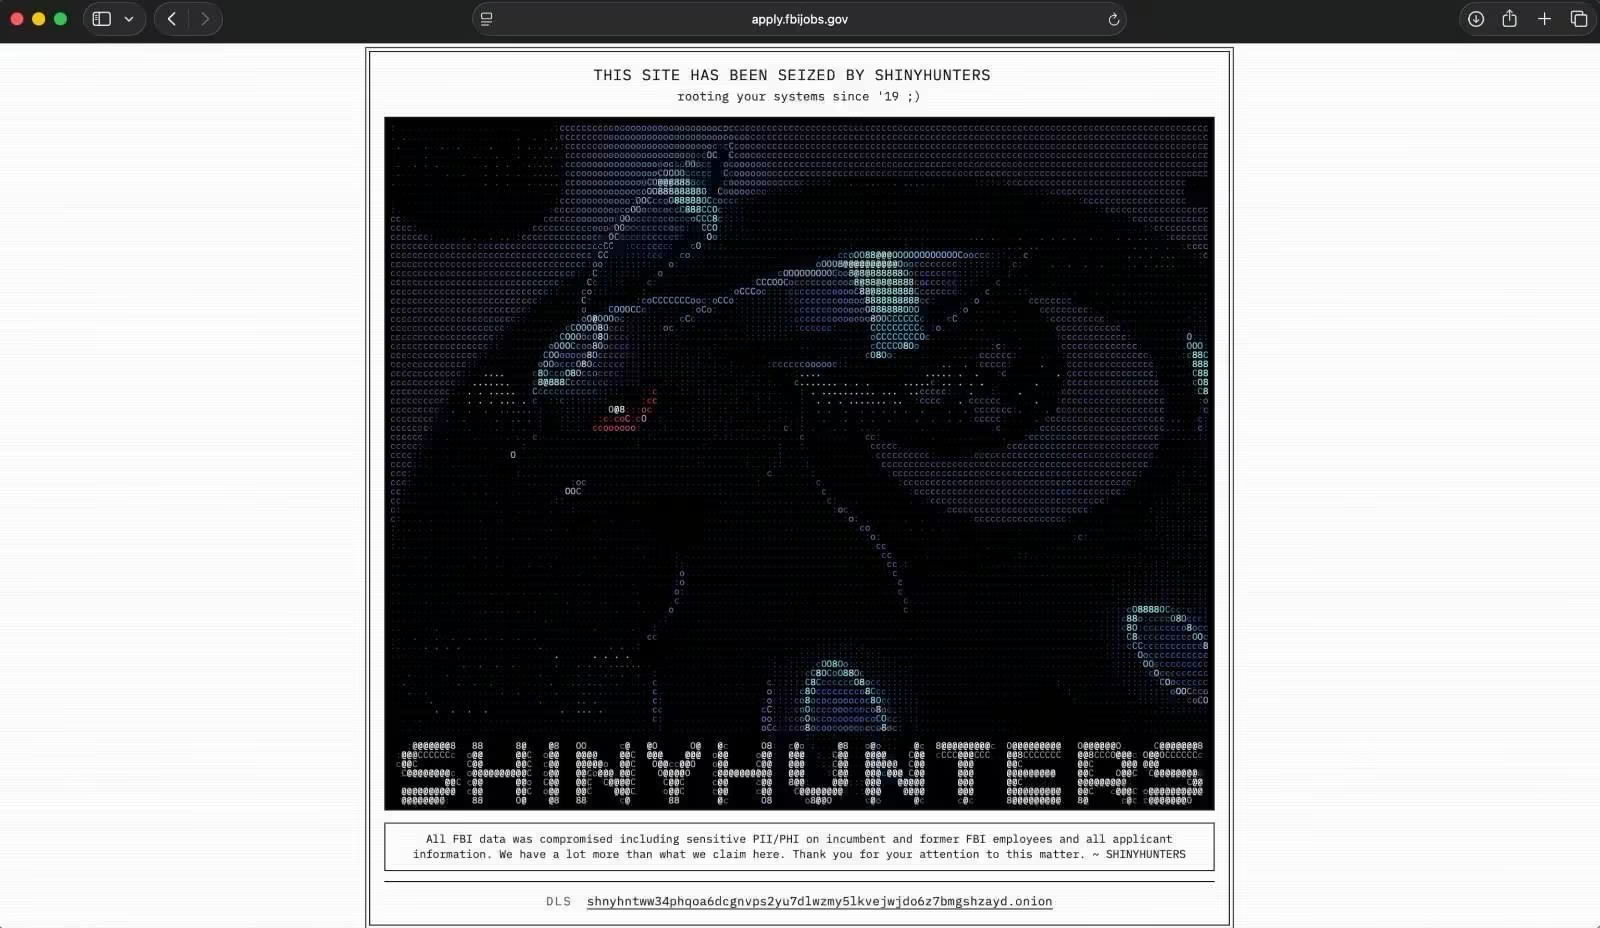
El 22 de septiembre de 2026, ShinyHunters afirmó haber pirateado el portal de empleo del FBI y haber sustraído los nombres, direcciones particulares y números de teléfono de miles de agentes y sus cónyuges. 404 Media verificó una parte de la muestra cotejándola con registros públicos. El FBI confirmó que estaba investigando el caso. El portal de empleo dejó de funcionar. Esa parte acaparó los titulares. Lo que recibió menos atención fue cómo lograron acceder al sistema.
La solución estaba disponible. No todo el mundo la aplicó.
En junio de 2026, Mandiant informó de que ShinyHunters había aprovechado una vulnerabilidad crítica en Oracle PeopleSoft, la plataforma de recursos humanos y nóminas utilizada por grandes empresas y organismos públicos de todo el mundo, en un ataque de tipo « zero-day » dirigido contra universidades. Oracle publicó un parche el 10 de junio. Se recomendó a los equipos de seguridad que lo instalaran y, en caso de que eso no fuera posible de inmediato, que bloquearan el acceso al componente vulnerable en el perímetro de la red mediante una regla de cortafuegos.
Algunas organizaciones aplicaron el parche. Otras implementaron la regla del cortafuegos y siguieron adelante.
En septiembre, ShinyHunters había encontrado una forma de eludir la regla del cortafuegos. El informe de seguimiento de Mandiant, publicado el 25 de septiembre, explica cómo: bastaba con sustituir un solo carácter en la solicitud web para que la regla del cortafuegos no detectara el ataque en absoluto, mientras que el servidor de PeopleSoft lo procesaba con normalidad. Las organizaciones que habían instalado el parche estaban protegidas, pero aquellas que se habían basado únicamente en la regla del cortafuegos no lo estaban.
El portal de empleo del FBI utiliza Oracle PeopleSoft. Según la información publicada por 404 Media, el grupo aprovechó esa misma vulnerabilidad para acceder al portal y, a continuación , se introdujo en otros sistemas de almacenamiento gestionados por el FBI y alojados en el servicio gubernamental de Amazon cloud. ShinyHunters afirma haber sustraído entre 2 y 3 terabytes de datos. Estas cifras proceden de las propias declaraciones del grupo; el FBI solo ha confirmado que está investigando el caso.
Tres meses separaron el parche del bypass. Es un plazo muy breve para una adaptación diseñada específicamente para eludir las directrices publicadas.
Un enfoque diferente al de sus campañas anteriores
En mayo, hice un seguimiento de una serie de campañas de ShinyHunters en las que la vía de acceso siempre se basaba en la identidad: contraseñas robadas, una llamada telefónica al servicio de asistencia para restablecer la autenticación de dos factores, tokens obtenidos de un proveedor de software que había sufrido una filtración. En todos los casos, el inicio de sesión se realiza con éxito. El sistema registra un inicio de sesión legítimo. No parece haber ningún problema.
El incidente de Anodot ocurrido en abril siguió la misma lógica: los tokens de autenticación sustraídos a un proveedor de integración SaaS se utilizaron para acceder a datos de clientes en más de una docena de entornos. La plataforma mencionada en los titulares, Snowflake, fue el último eslabón de la cadena, no el lugar donde se obtuvo el acceso.
La intrusión en el FBI se produjo de forma diferente. No se necesitó ninguna contraseña. El ataque se llevó a cabo directamente a través de una vulnerabilidad de software en una aplicación web de acceso público, se estableció un punto de acceso dentro del servidor y, a partir de ahí, se extendió.
Esa distinción es importante a la hora de decidir cómo actuar. Las campañas anteriores recomendaban vigilar lo que ocurría tras un inicio de sesión correcto. Esta, en cambio, recomendaba corregir una vulnerabilidad conocida antes de que se produjera cualquier inicio de sesión. Considerarlas como un mismo problema significa buscar en el lugar equivocado.
Teniendo en cuenta toda la actividad documentada, ShinyHunters cuenta ahora con varios métodos confirmados: credenciales robadas, ingeniería social dirigida a los servicios de asistencia técnica, tokens de software prestados y el aprovechamiento de vulnerabilidades en software empresarial sin parches.
La demanda es un terreno desconocido
Las campañas anteriores de ShinyHunters terminaron de la misma manera: una demanda de rescate, acompañada de la amenaza de publicar los datos robados. O pagas, o se filtran.
La filtración del FBI es diferente. El grupo afirma que el ataque «no tiene motivaciones económicas».
El23 deseptiembre publicaron su propio anuncio de servicio público dirigido directamente al director del FBI, Kash Patel, y al subdirector de la División Cibernética, Brett Leatherman.
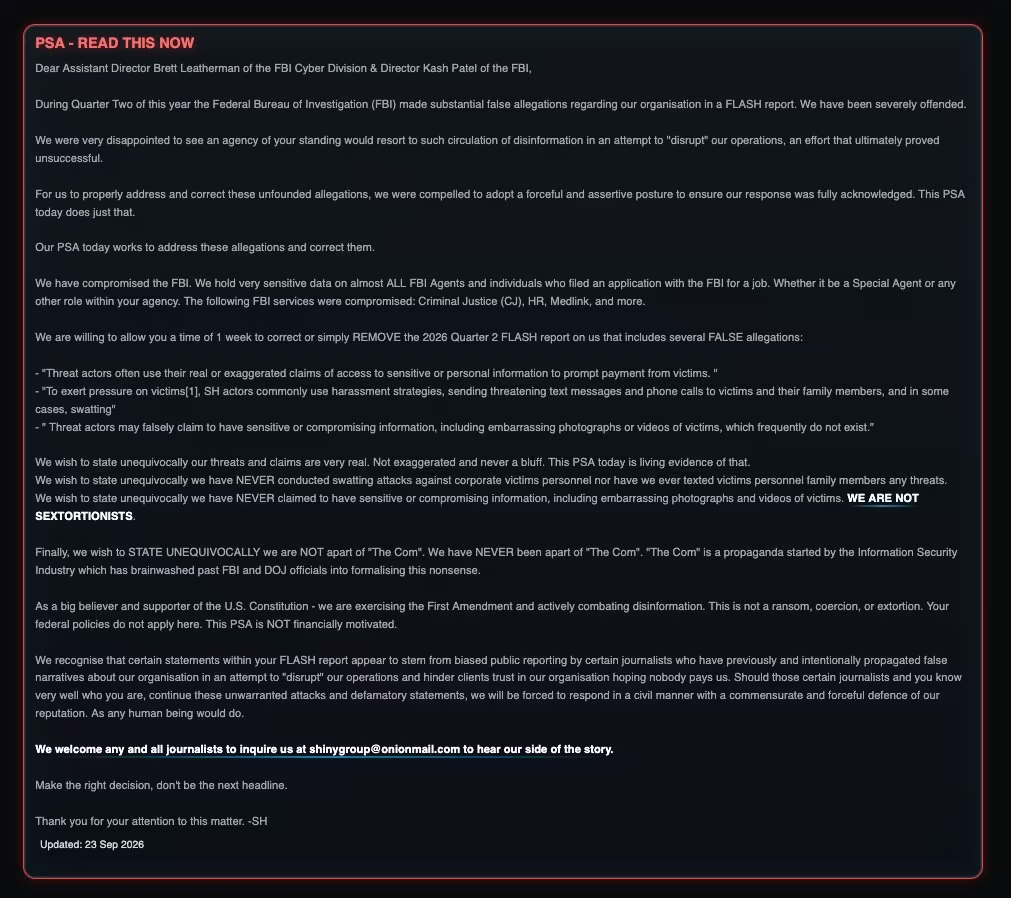
En él, refutan tres afirmaciones concretas del comunicado del FBI de mayo de 2026: que utilizan estrategias de acoso, como mensajes de texto y llamadas telefónicas amenazantes a las víctimas y sus familias; que han llevado a cabo ataques de «swatting»; y que afirman falsamente que tienen en su poder fotografías o vídeos comprometedores de las víctimas. Escriben, en sus propias palabras: «NO SOMOS SEXTORCIONISTAS».
Su exigencia es que se retire ese aviso. Le dieron al FBI una semana a partir del 23 de septiembre (con fecha límite el 30 de septiembre) para «corregirlo o, sencillamente, RETIRARLO». En el momento de la publicación, el aviso sigue publicado.
El documento es una declaración propia, publicada en su página web de filtraciones de la dark web, y debe interpretarse como tal. Se trata de su propia explicación de sus motivaciones, no de una declaración verificada de forma independiente. Dicho esto, utilizar datos robados de personal gubernamental para presionar a un cuerpo de seguridad a fin de que se retracte de su propia documentación pública constituye un tipo de presión diferente al de una demanda de rescate habitual.
Qué hacer si utilizas Oracle PeopleSoft
Instala el parche de Oracle para CVE-2026-35273, disponible desde el 10 de junio. Las reglas de cortafuegos que bloquean el punto final vulnerable no son una alternativa válida. La guía completa de corrección de Mandiant explica qué hay que comprobar en los sistemas que puedan estar ya comprometidos.
La filtración del FBI es uno de los incidentes que forman parte de una oleada más amplia ocurrida en septiembre. Mandiant detectó sistemas de PeopleSoft comprometidos en el ámbito de la educación superior, la tecnología, la sanidad, la agricultura, el transporte y las organizaciones gubernamentales de todo el mundo. El caso del FBI tuvo repercusión mediática. Los demás se están gestionando de forma discreta.
Haz un seguimiento del comportamiento, no de la marca
Mandiant registra esta actividad con el nombre de UNC6240. ShinyHunters es el nombre que aparece en la página web donde se publicaron los datos filtrados y en la nota de extorsión. No se trata de la misma designación, y considerarlas intercambiables dificulta saber qué operadores llevan a cabo qué campañas y cuándo.
El pasado mes de septiembre, cuando «Scattered Spider », «Lapsus$» y «ShinyHunters» anunciaron que iban a desaparecer, la infraestructura y las técnicas no desaparecieron con ellos. Los operadores cambian; los métodos de acceso persisten.
El análisis de mayo sigue siendo válido para las campañas basadas en credenciales y tokens. La filtración del FBI supone un caso confirmado en el que el punto de entrada fue un software sin parches, y no una identidad comprometida.
Si te estás preguntando a qué laguna dar prioridad: el libro electrónico «Mind Your Attack Gaps» explica cómo es la visibilidad antes de la plataforma de datos mencionada en el titular.