


El Código de buenas prácticas de ciberseguridad de Singapur para las infraestructuras de información críticas de 2026 supone un cambio importante en la forma en que los propietarios de estas infraestructuras deben abordar la seguridad.
El enfoque ya no se limita a proteger únicamente el entorno de las infraestructuras críticas de información (CII) designadas. El CCoP 2026 hace mayor hincapié en la responsabilidad del consejo de administración y de la alta dirección, la visibilidad de los sistemas conectados a las CII, la supervisión continua, el establecimiento de patrones de referencia de comportamiento, la búsqueda proactiva de amenazas y las pruebas de que los controles de seguridad funcionan según lo previsto.
Para los responsables de seguridad, el reto es evidente: los atacantes no respetan los límites de las organizaciones ni de las redes.
La vía de ataque se extiende más allá del entorno de la infraestructura crítica de la información (CII)
Un atacante puede empezar por comprometer una cuenta de usuario, un sistema de acceso remoto, una estación de trabajo de ingeniería o un servidor de gestión antes de pasar a los sistemas que prestan servicios esenciales.
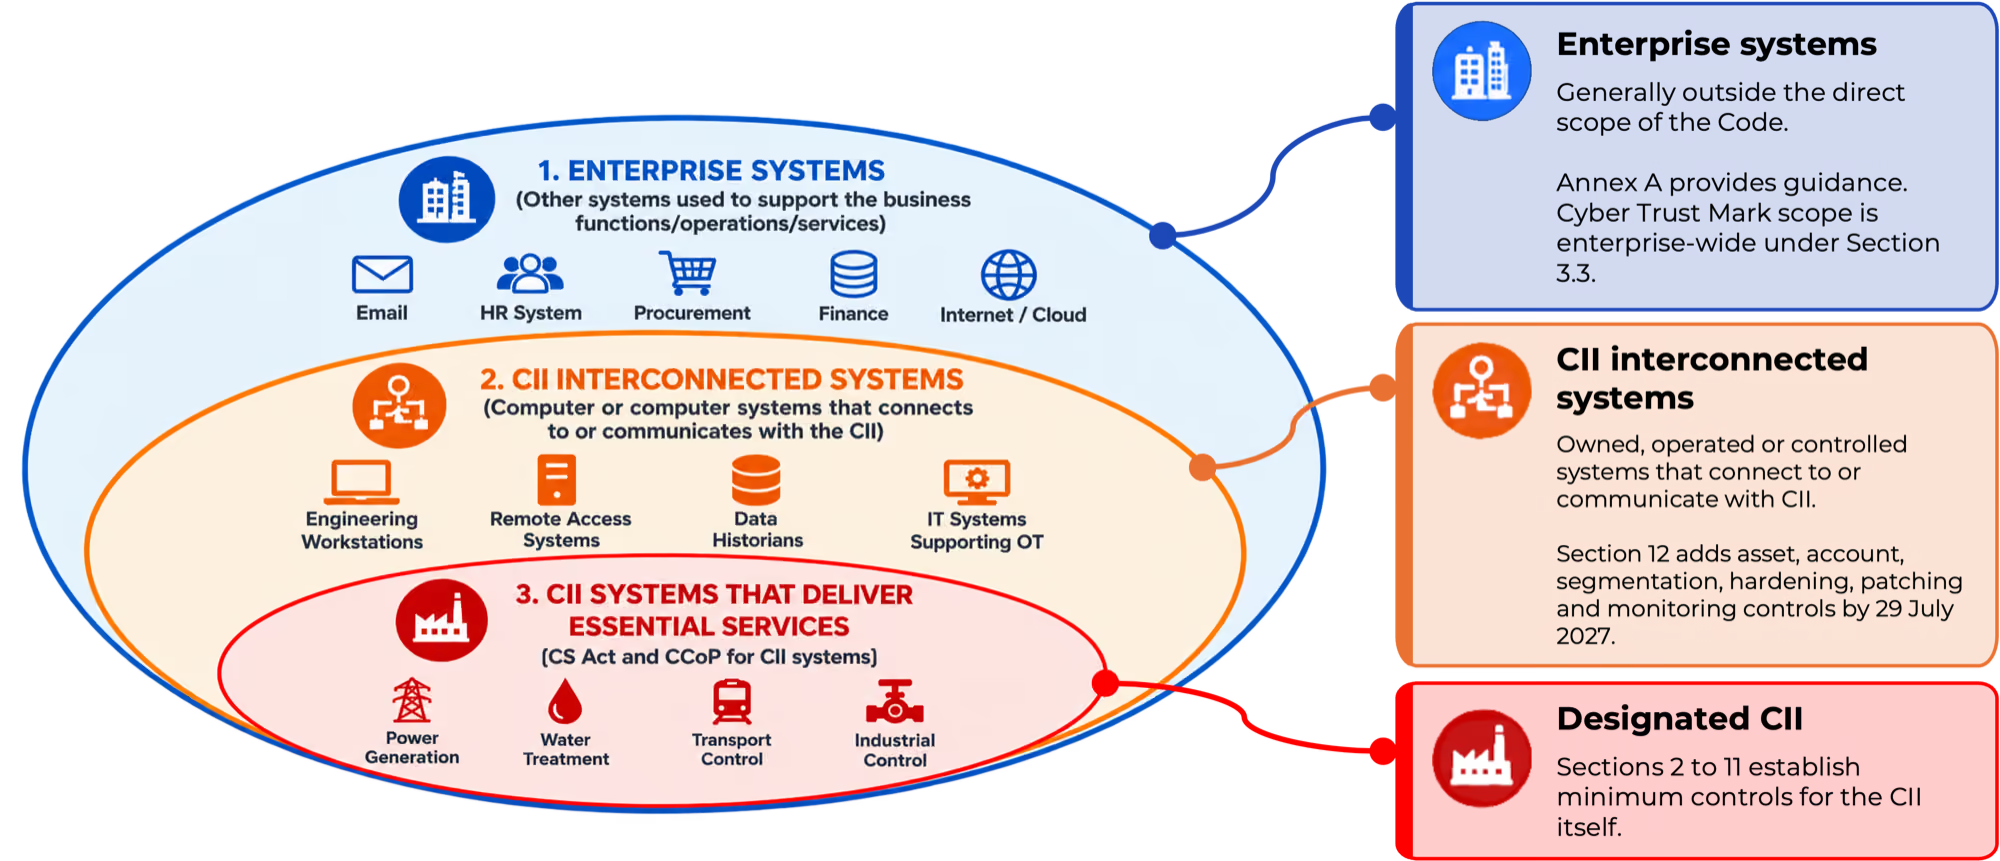
El CCoP 2026 refleja esta realidad al ampliar los requisitos de seguridad más allá de la propia infraestructura crítica de información (CII) designada. El Código distingue entre sistemas empresariales, sistemas interconectados con la CII y los sistemas de la CII que prestan servicios esenciales, con nuevos requisitos en la sección 12 centrados específicamente en los sistemas que se conectan o se comunican con la CII.
Esto significa que las organizaciones de la CII necesitan algo más que una visión estática de lo que debería existir. Deben comprender qué se está comunicando, cómo se comportan las identidades y los sistemas, y si alguna actividad sospechosa se está dirigiendo hacia una infraestructura crítica.
Cómo puede « Vectra AI » contribuir a la preparación para el CCoP
Vectra AI apoya a las organizaciones de la CII en aquellos ámbitos en los que la visibilidad, la detección, la investigación y la respuesta son más importantes.
«El CCoP 2026 refleja la evolución actual de las amenazas a las infraestructuras críticas. El programa « Vectra AI » cumple con 31 de las 38 cláusulas relevantes para sus capacidades, de entre las 53 que componen el Código, lo que ayuda a las organizaciones a detectar las amenazas con mayor antelación y a responder antes de que se vean interrumpidas las operaciones críticas».
— Hock Leng, vicepresidente de ventas para la región de Asia-Pacífico y Japón (APJ), Vectra AI
Descubre qué se está comunicando con el CII
Según nuestra evaluación cláusula por cláusula del CCoP 2026, « Vectra AI » se ajusta, ya sea de forma directa o complementaria, a 31 de las 53 cláusulas del Código. Dicho ajuste es más notable en los ámbitos de la visibilidad, la supervisión y la detección, la búsqueda de amenazas, la respuesta a incidentes, la supervisión de la tecnología operativa (OT) y la seguridad de los sistemas interconectados. Este ajuste no significa que « Vectra AI » por sí sola cumpla cada cláusula, sino que sus capacidades pueden respaldar o reforzar directamente el control requerido.
Detectar antes los comportamientos anómalos
El apartado 6.2 exige a los CIIO que establezcan los parámetros normales de actividad operativa y de red, supervisen las desviaciones, correlacionen los incidentes de ciberseguridad y activen alertas para su investigación. El Código también reconoce que los atacantes pueden utilizar áreas menos supervisadas como punto de partida para acceder a las infraestructuras críticas de información (CII).
Esto se ajusta perfectamente a las capacidades principales de Vectra AI. La plataforma analiza la actividad en entornos de red, identidad y cloud para identificar comportamientos anómalos, correlacionar eventos relacionados y priorizar las entidades que presentan mayor riesgo.
En lugar de mostrar a los analistas alertas inconexas, « Vectra AI » ayuda a visualizar cómo avanza un ataque y qué aspectos requieren atención inmediata.
Apoyar la detección de amenazas, la investigación y la respuesta
El CCoP también hace mayor hincapié en la búsqueda proactiva de amenazas y en la preparación ante incidentes.
Vectra AI ofrece metadatos enriquecidos, contexto de comportamiento y flujos de trabajo de investigación que ayudan a los analistas a detectar actividades ocultas, reconstruir las rutas de los ataques y determinar si se está produciendo un incidente de ciberseguridad.
Cuando es necesario actuar, las integraciones pueden facilitar acciones nativas como aislar un host, restringir una cuenta comprometida o bloquear el tráfico malicioso. Estas capacidades refuerzan la ejecución técnica de la respuesta ante incidentes, mientras que el CIIO sigue siendo responsable de su plan de respuesta, la presentación de informes reglamentarios, el análisis forense y los procesos de recuperación.
Compatibilidad con OT y entornos interconectados
Muchos entornos de la CII incluyen sistemas de tecnología operativa (OT), sistemas heredados y dispositivos que no son compatibles con los agentes de punto final.
Vectra AI puede supervisar de forma pasiva el tráfico visible en estos entornos sin necesidad de instalar agentes en los sistemas sensibles. Esto resulta especialmente relevante para el requisito de la sección 10.2, que exige supervisar los flujos de datos entre la tecnología operativa (OT) y la empresa en busca de anomalías, así como para los requisitos de la sección 12.7, que exigen investigar actividades sospechosas en los sistemas interconectados.
Aún se requieren controles adicionales en ámbitos como los registros de puntos finales, la infraestructura de virtualización, la aplicación de parches y la presentación de informes formales a la CSA, pero el análisis de comportamiento de red ( Vectra AI ) puede proporcionar un importante nivel de visibilidad del comportamiento en las vías de comunicación que puedan utilizar los atacantes.
Empieza por la brecha de visibilidad
Para las organizaciones del CII que se están preparando para el CCoP 2026, un punto de partida práctico es preguntarse:
- ¿Conocemos todos los sistemas que se comunican con la CII?
- ¿Podemos detectar cuándo una identidad válida o un sistema de confianza empieza a comportarse de forma anómala?
- ¿Podemos mostrar lo que el equipo de seguridad vio, investigó y qué medidas tomó al respecto?
Vectra AI No sustituye a los controles de gobernanza, certificación, gestión de identidades y accesos (IAM), aplicación de parches, copias de seguridad ni de presentación de informes reglamentarios exigidos por el CCoP. Su función es ayudar a las organizaciones de infraestructuras de información críticas (CII) a detectar antes el comportamiento de los atacantes, investigar con mayor rapidez y aportar pruebas operativas más sólidas de que sus controles de detección y respuesta funcionan correctamente.
Descubre en esta infografía cómo « Vectra AI » puede ayudarte a cumplir los requisitos de CCoP.